Приказы ФСТЭК по информационной безопасности: разбор требований №17, №21 и №239
Три приказа ФСТЭК задают техническую защиту трех типов систем: государственных, обрабатывающих персональные данные и значимых объектов КИИ. Устроены они похоже, и на этом сходстве можно сэкономить, если система подпадает сразу под два или три режима. Для архитектора это и ответ на вопрос, что ФСТЭК России понимает под словами «информационная безопасность» применительно к конкретной системе.
Важная поправка к названию: Приказ № 17 с 1 марта 2026 года заменен Приказом № 117 от 11 апреля 2025 года. Ниже сравнение ведется по действующему документу, а номер 17 сохранен как привычный ориентир.
О месте ФСТЭК среди регуляторов и ее полномочиях — в обзоре роли ФСТЭК России.
Архитектура требований ФСТЭК: общий подход к защите объектов
Все три приказа строятся по одной схеме: объект относят к классу, уровню или категории, получают базовый набор мер и подгоняют его под свою архитектуру и актуальные угрозы. Различаются критерии отнесения и жесткость контроля.
| Параметр | Приказ № 117 (ранее № 17), ГИС | Приказ № 21, ИСПДн | Приказ № 239, КИИ |
| Объект защиты | ГИС, иные ИС госорганов, ГУП и госучреждений | Информационные системы персональных данных | Значимые объекты КИИ |
| Шкала | Классы защищенности К1–К3 | Уровни защищенности 1–4 (ПП № 1119) | Категории значимости 1–3 |
| Выбор мер | Базовые меры для класса, адаптация, дополнение по угрозам | Базовый набор, адаптация, уточнение, дополнение | Базовый набор для категории, адаптация, дополнение |
| Роль модели угроз | Угрозы определяют при создании и уточняют в эксплуатации | Тип актуальных угроз влияет на уровень защищенности | Обязательна, с описанием архитектуры, на базе БДУ |
| Контроль | Аттестация; показатель защищенности раз в полгода, зрелости — раз в два года | Оценка эффективности не реже раза в три года | С 1 марта 2027 года показатель защищенности раз в полгода, зрелости — раз в три года (Приказ № 220, изменения в Приказ № 235) |
Приказы ФСТЭК по информационной безопасности: эволюция от жестких таблиц к риск-ориентированному подходу
Приказы ФСТЭК по информационной безопасности прошли путь от фиксированных таблиц мер к управлению защитой через угрозы и измеримые показатели. Первым этапом были Приказы № 17 и № 21 2013 года, следующим — № 239, а Приказ № 117 закрепил новый подход.
В 2013 году центром требований были таблицы базовых наборов в приложениях: класс или уровень системы определял стартовый перечень мер, а адаптация по угрозам шла вторым шагом. Приказ № 239 сделал анализ угроз с описанием архитектуры объекта обязательным этапом и добавил требования к безопасной разработке ПО для объектов первой категории.
Приказ № 117 разделил требования на мероприятия, то есть процессы защиты, и технические меры. Содержание мер вынесено в методический документ ФСТЭК апреля 2026 года, а результат оценивается показателями защищенности и зрелости. По тому же пути идет проект приказа на замену № 21: его опубликовали в июле 2026 года, но на октябрь он не подписан.
Базовые и адаптивные меры защиты: как читать приложения к приказам
Базовый набор мер — стартовая точка, а не готовый перечень: его обязательно адаптируют и дополняют. Читать приложение нужно вместе с моделью угроз и описанием архитектуры, иначе набор окажется либо избыточным, либо неполным.
Алгоритм одинаков. Сначала берут базовые меры для своего класса, уровня или категории. Затем исключают меры, неприменимые к архитектуре: нет виртуализации — нет мер по защите среды виртуализации. После этого сверяют набор с актуальными угрозами и добавляют меры, которых не хватает.
Здесь пригодится объектная модель — описание системы как набора объектов защиты: сегментов, компонентов, интерфейсов. Она позволяет назначать меры по сегментам, а не по системе целиком. Приказ № 117 допускает разные классы для разных сегментов одной ГИС.
Исключение меры требует обоснования в документации. Если меру нельзя реализовать, применяют компенсирующую, как разобрано в статье о требованиях ИБ и ведомственных приказах.
Специфика защиты по ключевым приказам
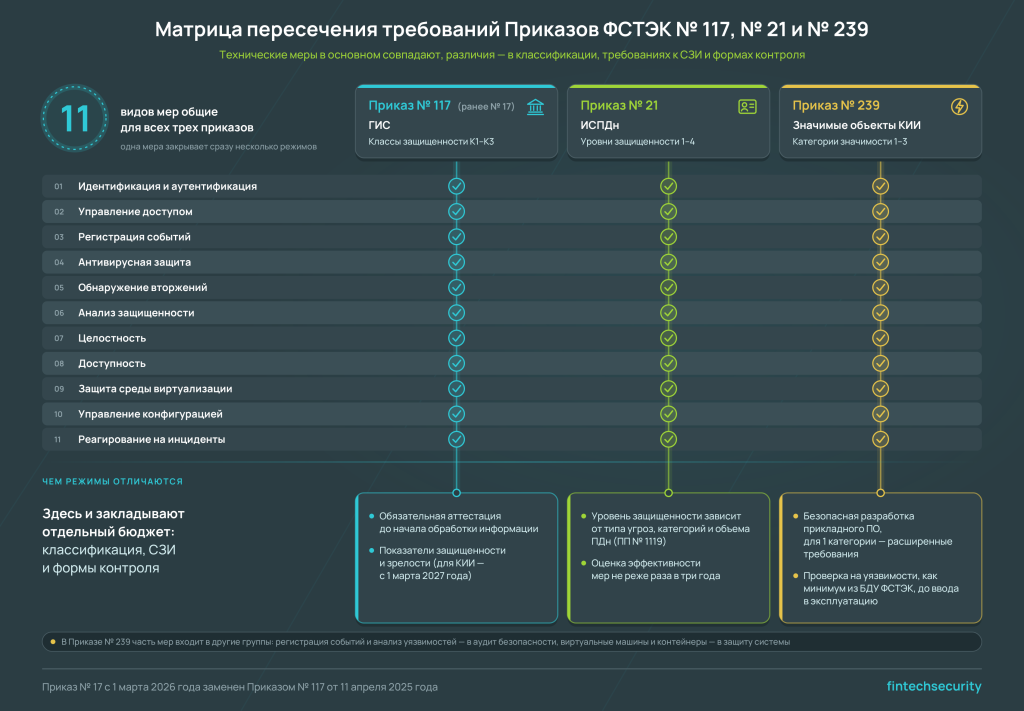
Состав технических мер в трех приказах в основном совпадает, а различия сосредоточены в способе классификации, требованиях к средствам защиты и формах контроля. Именно их и стоит закладывать в бюджет отдельно.
Приказ №17 (ГИС) и Приказ №21 (ИСПДн): точки пересечения и фундаментальные отличия
Группы технических мер для ГИС и ИСПДн во многом совпадают, но по-разному определяются строгость защиты и формы подтверждения. Класс ГИС зависит от значимости информации и масштаба системы, уровень защищенности ИСПДн — от типа актуальных угроз, категорий и объема персональных данных.
Ключевые отличия касаются средств защиты и контроля. В ГИС применяются сертифицированные средства, а класс защиты и уровень доверия жестко привязаны к классу системы: для К1 — не ниже четвертого, для К2 — пятого, для К3 — шестого. Систему аттестуют до начала обработки информации. Приказ № 21 требует средства, прошедшие оценку соответствия, если они нужны для нейтрализации актуальных угроз, а аттестацию не делает обязательной.
Если ГИС обрабатывает персональные данные, требования о защите ГИС применяются вместе с требованиями к ИСПДн, и меры подбирают так, чтобы закрыть оба режима. Подробно защита ИСПДн разобрана в статье про требования 152-ФЗ.
Требования информационной безопасности ФСТЭК по Приказу №239: специфика защиты КИИ
Требования информационной безопасности ФСТЭК для значимых объектов КИИ строже двух других режимов в трех местах: моделировании угроз, требованиях к ПО и правилах совмещения. Категория значимости определяется по последствиям инцидента, а не по составу данных.
Модель угроз должна содержать описание архитектуры объекта, а исходными данными для анализа угроз служит БДУ ФСТЭК. Как строить такую модель, разобрано в статье про моделирование угроз.
Для прикладного ПО значимых объектов первой категории приказ требует безопасной разработки, поиска уязвимостей и поддержки безопасности. Если значимый объект одновременно является ГИС или ИСПДн, применяются меры по наиболее высокому из требований (пункт 24). Категорирование и защиту объектов по 187-ФЗ берет на себя услуга по безопасности объектов КИИ.
Чек-лист: 5 правил оптимизации затрат при выполнении требований нескольких приказов одновременно
Совмещение режимов дешевле, если строить одну систему защиты под самое строгое требование, а не три параллельные. Пять правил помогают этого добиться.
- Сначала объектная модель, потом закупки. Разметьте сегменты и определите для каждого класс, уровень и категорию, чтобы не защищать всю систему по максимуму
- Единая матрица мер. Сведите требования приказов в одну таблицу, где каждой мере сопоставлены все источники. Одна реализованная мера закрывает несколько строк
- Покупайте СЗИ под самый строгий режим. Сертифицированное средство с нужным классом защиты и уровнем доверия для КИИ первой категории подойдет и для ИСПДн, и для ГИС
- Одна модель угроз на объект. Общая модель с разделами по режимам дешевле в поддержке, чем три отдельных документа
- Совместите циклы контроля. Оценку эффективности для ИСПДн проводите вместе с расчетом показателей для ГИС и КИИ. Доказательства тогда собираются один раз
FAQ: частые вопросы о приказах ФСТЭК
Можно ли использовать одну и ту же СЗИ для выполнения требований Приказов №21 и №239?
Да, если средство соответствует более строгому из двух наборов требований к классу защиты и уровню доверия.
Для значимых объектов дополнительно учитывают требования Приказа № 239 к программным средствам и их поддержке, которые зависят от категории.
Что такое «адаптация мер защиты» в контексте приказов ФСТЭК и как ее обосновать?
Это исключение из базового набора мер, неприменимых к архитектуре и технологиям конкретной системы.
Обоснование фиксируют в проектной документации: какая мера исключена, почему она не нужна и какие угрозы при этом остаются закрытыми.
Обязательно ли сертифицировать СЗИ по требованиям ФСТЭК, если система не обрабатывает гостайну?
Зависит от режима: для ГИС сертификация обязательна, для ИСПДн требуются средства, прошедшие оценку соответствия, а для значимых объектов КИИ допустимы испытания или приемка.
Если система не попадает ни под один из режимов, решение принимает ее владелец.
Как изменения в БДУ ФСТЭК влияют на уже утвержденные перечни мер защиты?
Автоматически перечень мер не меняется, но новые угрозы нужно проанализировать.
Для значимых объектов КИИ анализ изменения угроз в ходе эксплуатации прямо требует Приказ № 239, периодичность задает сам субъект, а для ГИС Приказ № 117 предписывает уточнять угрозы при эксплуатации. Если для новой угрозы мер нет, разрабатывают компенсирующие.
Какие санкции предусмотрены за невыполнение требований Приказа №239 для субъектов КИИ?
Основная статья — часть 1 статьи 13.12.1 КоАП: от 10 до 50 тысяч рублей для должностных лиц и от 50 до 100 тысяч для юрлиц.
Отдельно с 20 апреля 2026 года действует статья 13.12.2 КоАП о нарушении правил эксплуатации объектов КИИ и доступа к ним: для юрлиц от 100 до 500 тысяч рублей. При ущербе для КИИ возможна уголовная ответственность по статье 274.1 УК.
Другие новости