ФСТЭК России в системе обеспечения информационной безопасности: функции и контроль
ФСТЭК России определяет, какие некриптографические средства защиты можно применять в госсистемах и на значимых объектах КИИ, кто вправе оказывать услуги по защите информации и какие угрозы учитывать при проектировании. Для производителя СЗИ, интегратора и субъекта КИИ это главный регулятор: от его решений зависят продукт, лицензия и результат проверки.
ФСТЭК России: статус, задачи и место в архитектуре госбезопасности
ФСТЭК — федеральный орган исполнительной власти в области безопасности КИИ, противодействия иностранным техническим разведкам, технической защиты информации и экспортного контроля. Руководство деятельностью службы осуществляет Президент, а сама она подведомственна Минобороны (Положение о ФСТЭК, Указ № 1085). Через эти полномочия ФСТЭК России определяет, как на практике выглядит информационная безопасность ГИС, ИСПДн и значимых объектов КИИ.
Работает служба через центральный аппарат и территориальные управления по федеральным округам. Проверки на местах, как правило, ведут именно управления.
Чем ФСТЭК отличается от ФСБ и Роскомнадзора: разграничение зон ответственности
ФСТЭК отвечает за некриптографическую техническую защиту, ФСБ — за криптографию и реагирование на компьютерные атаки, Роскомнадзор — за законность обработки персональных данных. Банк России регулирует защиту в финансовом секторе.
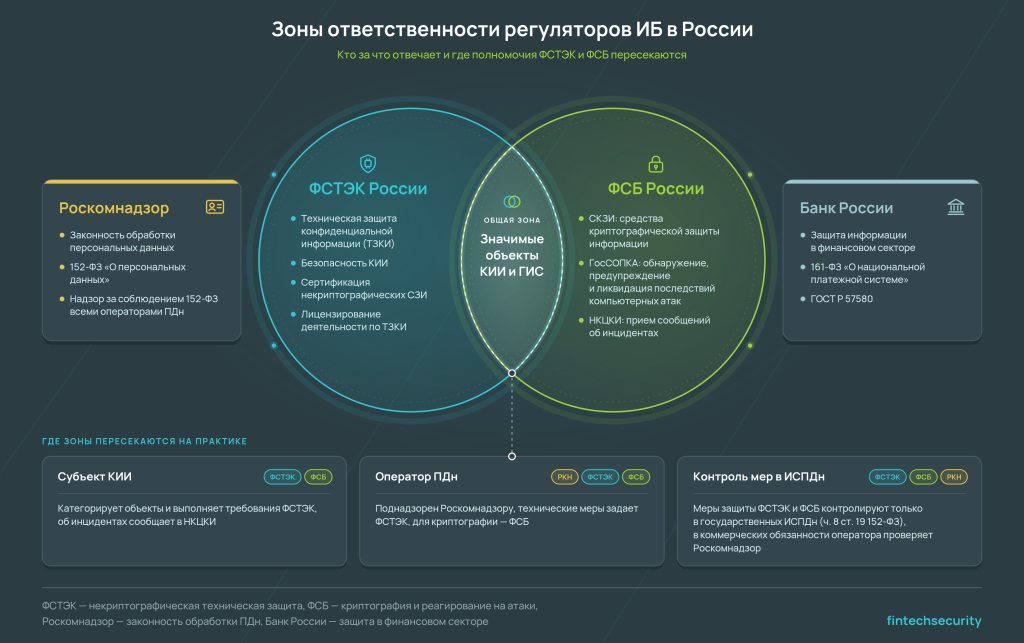
На практике зоны пересекаются. Субъект КИИ категорирует объекты и выполняет требования ФСТЭК, но об инцидентах сообщает в НКЦКИ, созданный ФСБ. Оператор ПДн поднадзорен Роскомнадзору, но технические меры защиты для него устанавливает ФСТЭК, а для криптографии — ФСБ. Контроль за выполнением этих мер ФСТЭК и ФСБ ведут только в государственных ИСПДн (часть 8 статьи 19 152-ФЗ). В коммерческой ИСПДн выполнение обязанностей оператора проверяет Роскомнадзор.
ФСТЭК в системе обеспечения информационной безопасности: от экспорта до защиты КИИ
ФСТЭК в системе обеспечения информационной безопасности объединяет четыре функции: устанавливает требования, сертифицирует средства защиты, лицензирует деятельность и контролирует исполнение. Экспортный контроль продукции двойного назначения стоит особняком: ИБ-компании сталкиваются с ним в основном при вывозе продукции за рубеж.
| Функция | Инструменты | Влияние на бизнес |
| Нормотворчество | Приказы № 21, 117, 235, 239, методики оценки угроз и защищенности | Определяет состав мер защиты и проектные решения |
| Сертификация | Система сертификации СЗИ, требования по уровням доверия | Ограничивает выбор СЗИ при закупках для ГИС и значимых объектов КИИ |
| Лицензирование | Лицензии на ТЗКИ и на разработку и производство средств защиты конфиденциальной информации | Задает вход на рынок услуг и продуктов защиты |
| Контроль | Госконтроль значимых объектов КИИ, контроль ГИС, лицензионный контроль | Проверки, предписания, протоколы по КоАП |
Как читать и выполнять требования информационной безопасности ФСТЭК из приказов, разобрано в статье о ведомственных приказах.
Инструменты влияния регулятора на рынок и организации
Главные рычаги ФСТЭК — допуск продуктов через сертификацию, допуск компаний через лицензирование и контроль защищенности на объектах.
Сертификация СЗИ и лицензирование деятельности по ТЗКИ: барьеры и возможности
Сертификат ФСТЭК подтверждает, что средство защиты соответствует требованиям безопасности и заявленному уровню доверия, а лицензия на ТЗКИ (техническую защиту конфиденциальной информации) разрешает компании оказывать такие услуги. Для производителя и интегратора это барьер на входе и одновременно конкурентное преимущество.
Сертификация проходит через испытательную лабораторию и орган по сертификации, аккредитованные ФСТЭК. Уровень доверия зависит от того, где средство будет применяться: для значимых объектов КИИ первой категории нужен уровень не ниже четвертого, второй — не ниже пятого, третьей — не ниже шестого. Сертификат требует сопровождения: производитель обязан устранять уязвимости и выпускать обновления, а условием действия сертификата стала техподдержка продукта.
Обязательна сертификация не везде. В значимых объектах КИИ Приказ № 239 допускает и другие формы оценки соответствия — испытания или приемку, если сертификация не требуется законодательством. Но несертифицированное средство тогда должно соответствовать шестому или более высокому уровню доверия. Подбор сертифицированных решений разобран в материале про средства защиты информации.
Лицензия на ТЗКИ выдается по Постановлению № 79 и нужна тем, кто оказывает услуги по защите конфиденциальной информации: аттестацию, проектирование систем защиты, установку и настройку СЗИ, контроль защищенности. Лицензиату нужны специалисты с профильным образованием, поверенное оборудование и помещения.
Банк данных угроз (БДУ) ФСТЭК: как регулятор формирует повестку моделирования угроз
БДУ ФСТЭК — ведомственный каталог угроз безопасности информации и уязвимостей программного обеспечения. Через него регулятор задает общий перечень угроз, с которым работают все, кто строит модель угроз для ГИС, ИСПДн и значимых объектов КИИ.
Перечень угроз в БДУ меняется редко, а раздел уязвимостей пополняется постоянно. По подсчетам «Лаборатории Касперского», за 2025 год в него внесли более 13 тысяч уязвимостей, за январь–май 2026 года — около 3,7 тысячи.
Методика оценки угроз 2021 года называет БДУ среди основных источников исходных данных, поэтому модель угроз без него на проверке выглядит неполной. Как применять БДУ в моделировании, разобрано в статье про моделирование угроз.
Повестку регулятор задает и методиками. Методика оценки показателя защищенности от 11 ноября 2025 года учитывает результаты поиска уязвимостей и тестирования на проникновение: если проверяющим удался первоначальный доступ к системе, вклад соответствующей группы показателей обнуляется. Методика анализа защищенности, утвержденная в конце 2025 года, встроила поиск уязвимостей в аттестацию информационных систем. Подготовиться к таким проверкам помогает тестирование на проникновение.
Чек-лист: 4 шага для выстраивания прозрачных отношений с территориальными органами ФСТЭК
Прозрачные отношения с ФСТЭК строятся на актуальных сведениях, одном ответственном за взаимодействие и готовности показать доказательства в любой момент.
- Держите сведения актуальными. Результаты категорирования, изменения объектов КИИ и данные в реестре значимых объектов должны совпадать с реальностью
- Назначьте ответственного за взаимодействие. Один сотрудник ведет переписку с управлением ФСТЭК, контролирует сроки ответов и хранит копии направленных документов
- Соберите доказательную базу заранее. Акты категорирования, модель угроз, проект системы безопасности, сертификаты или протоколы испытаний СЗИ, акты приемки, журналы и план реагирования на инциденты
- Исполняйте предписания в срок и проводите самооценку. Расчет показателей защищенности по методикам ФСТЭК лучше освоить до того, как Приказ № 220 сделает его регулярным с 1 марта 2027 года
FAQ: частые вопросы о ФСТЭК России
Нужна ли лицензия ФСТЭК компании, которая защищает только свои собственные ИСПДн?
Как правило, нет: Приказ № 21 позволяет оператору выполнять меры защиты и оценивать их эффективность самостоятельно, а лицензиатов привлекать по договору.
Лицензия понадобится, если компания оказывает услуги по ТЗКИ другим юрлицам, включая компании своей группы. Подробнее о защите ИСПДн — в статье про требования 152-ФЗ.
Как часто ФСТЭК обновляет Банк данных угроз (БДУ) и обязательно ли его использовать?
Уязвимости добавляются постоянно, тысячами в год, а перечень угроз обновляется редко.
Для ГИС, ИСПДн и значимых объектов КИИ использование БДУ фактически обязательно: на него опирается Методика оценки угроз 2021 года. Для остальных систем решение принимает их владелец.
В чем разница между сертификатом ФСТЭК и сертификатом ФСБ на криптографию?
ФСТЭК сертифицирует некриптографические средства защиты, ФСБ — средства криптографической защиты (СКЗИ) по классам от КС1 до КА1.
Многие продукты, например VPN-шлюзы, имеют оба сертификата: на межсетевой экран от ФСТЭК и на СКЗИ от ФСБ. Подробнее — в статье про криптографическую защиту.
Какие санкции грозят за использование несертифицированных СЗИ на объектах КИИ?
Основная статья — часть 1 статьи 13.12.1 КоАП, нарушение требований к безопасности значимых объектов: штраф от 10 до 50 тысяч рублей для должностных лиц и от 50 до 100 тысяч для юрлиц.
Если средство подлежало обязательной сертификации, возможна и часть 2 статьи 13.12 с теми же суммами и конфискацией. При ущербе для КИИ возможна уголовная ответственность по статье 274.1 УК.
Как проходит плановая проверка ФСТЭК и к каким документам нужно быть готовым?
Плановая проверка значимых объектов КИИ проводится по истечении трех лет с внесения объекта в реестр или с прошлой проверки, выездом и не дольше 20 рабочих дней (Постановление № 162).
О проверке предупреждают не позднее чем за три рабочих дня. Проверяют акты категорирования, модель угроз, организационно-распорядительные документы, проектную документацию, сертификаты и протоколы испытаний СЗИ, журналы, план реагирования на инциденты.
Другие новости