Compliance Control и Rakasta провели международную конференцию «Финтех в безопасности 2026» в Алматы
21 октября в Алматы на площадке Lima Hall состоялась ежегодная международная конференция «Финтех в безопасности 2026», организованная компаниями Compliance Control и Rakasta. Мероприятие объединило представителей банков, финансовых организаций, финтех-компаний и ритейла, а также руководителей и специалистов в области IT, информационной безопасности и кибербезопасности.
«Финтех в безопасности» — международная площадка для обсуждения вопросов защиты финансовых технологий, регулирования и развития практик информационной безопасности. Алматинская конференция продолжила серию отраслевых мероприятий Compliance Control и Rakasta.
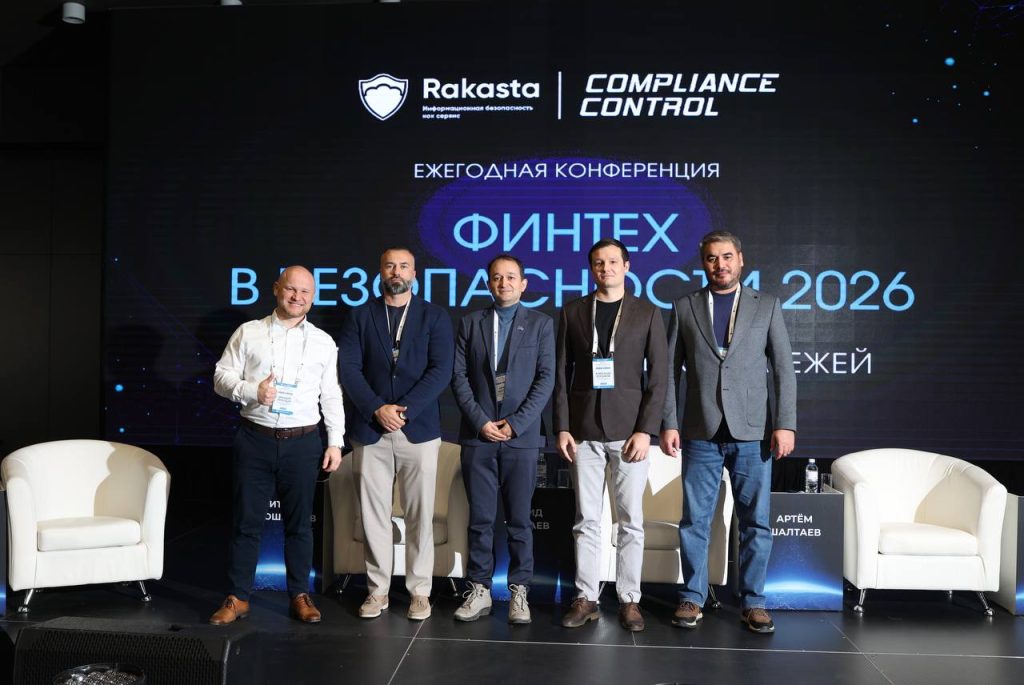
Участники пленарной дискуссии конференции «Финтех в безопасности 2026».
Тренды в центре программы
В центре обсуждений оказались актуальные угрозы финансовому сектору, развитие цифровых платежей, применение искусственного интеллекта, международные стандарты, защита персональных данных в Казахстане, аудит и практические подходы к повышению киберустойчивости.
Программа объединила вопросы комплаенса и кибербезопасности, практические кейсы тестирования на проникновение, автоматизацию аудита и управления рисками, а также международный опыт защиты бизнеса от киберугроз.
На открытии представители компаний Compliance Control и Rakasta подчеркнули, что безопасность финансовых сервисов невозможно рассматривать отдельно от технологий, регулирования и бизнес-процессов.
«Быстрота развития финансовых сервисов требует такого же внимания к их безопасности. Для нас важно объединять банки, финтех-компании, ритейл и специалистов по ИБ, чтобы обсуждать не только возникающие риски, но и работающие способы защиты платежной инфраструктуры», — Аркадий Прокудин, международный эксперт в кибербезопасности, коммерческий директор Rakasta.
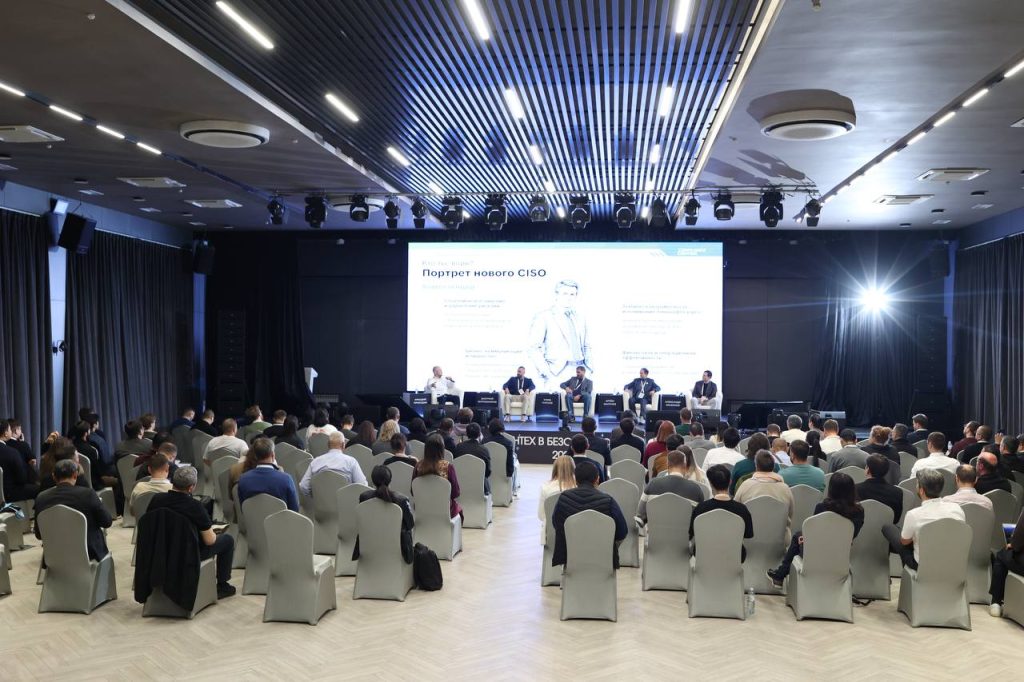
Конференция объединила представителей финансового и технологического секторов.
Пленарная дискуссия «Вселенная безопасных платежей»
Центральным событием конференции стала пленарная дискуссия «Вселенная безопасных платежей», объединившая представителей банковского сектора, финтеха, ритейла и технологических компаний. В обсуждении приняли участие: Дмитрий Шапошников, CISO Банка ЦентрКредит; Умид Тухтаев, руководитель Центра управления ИБ (SOC) компании «Транстелеком»; Артём Шалтаев, начальник отдела кибербезопасности Technodom/Airbapay; Александр Косенков, CISO/Head of SOC PS Cloud Services.
Пленарная сессия состояла из трёх тематических блоков: «Индустрии. Навигация в новой галактике», «Регулирование. Комплаенс-Орбита» и «Решения. Инновации на космических скоростях».
В ходе дискуссии эксперты обсудили, как меняется характер атак на финансовые организации и почему защита транзакций требует новых подходов. Внимание уделили не только технической безопасности платежей, но и способности оценивать их легитимность в реальном времени.
«Одна из главных проблем платежной индустрии сегодня в том, что рынок научился проводить финансовые операции практически мгновенно, но не всегда способен с той же скоростью установить, кто действительно стоит за транзакцией и насколько легитимны его намерения. Развитие ИИ усиливает этот разрыв: мошенничество становится всё менее отличимым от обычного поведения клиента. Поэтому следующий этап развития информационной безопасности в финтехе будет связан не столько с защитой транзакций, сколько с оценкой доверия к ним в реальном времени», — Дмитрий Шапошников, CISO Банка ЦентрКредит.
Отдельное внимание было уделено взаимодействию финансовых организаций, технологических компаний и поставщиков ИБ-решений. Участники рассмотрели, как требования регулирования и развитие цифровых технологий влияют на практические подходы к обеспечению безопасности платежной инфраструктуры.
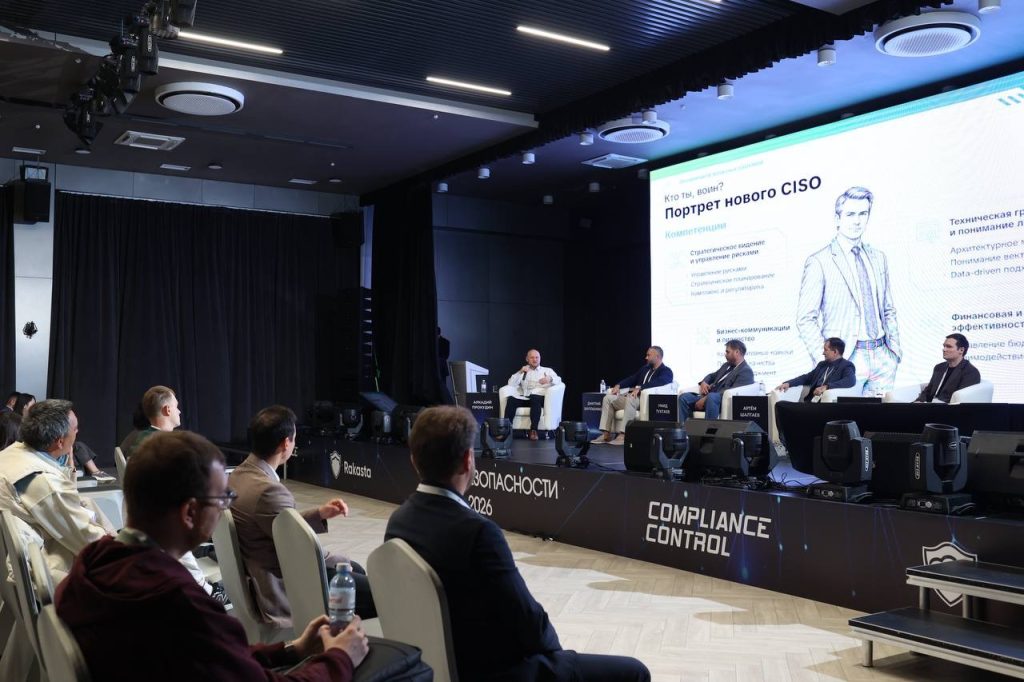
Пленарная дискуссия о роли CISO и управлении киберрисками.
SOC, искусственный интеллект и совместная защита инфраструктуры
Отдельным направлением дискуссии стало развитие центров мониторинга информационной безопасности (SOC). Эксперты обсудили применение моделей искусственного интеллекта для анализа событий, обнаружения угроз и ускорения реагирования, а также обмен данными между организациями и телекоммуникационными операторами.
«Форум показал, что ландшафт угроз в финансовом секторе требует принципиально новых подходов. Коммерческие и аутсорсинговые SOC со встроенными моделями ИИ становятся основой киберустойчивости платежной и смежных отраслей: они объединяют экспертизу и защищают разные инфраструктуры. Соединяя возможности мониторинга с данными телеком-операторов, мы формируем гибкую распределённую систему защиты, способную оперативно реагировать на целевые атаки», — Умид Тухтаев, руководитель Центра управления ИБ (SOC) компании «Транстелеком».
Участники отметили значение комплексного мониторинга, интеграции различных источников данных и развития инструментов автоматизированного реагирования. Такие подходы позволяют повысить скорость обнаружения угроз и эффективность защиты финансовых сервисов.
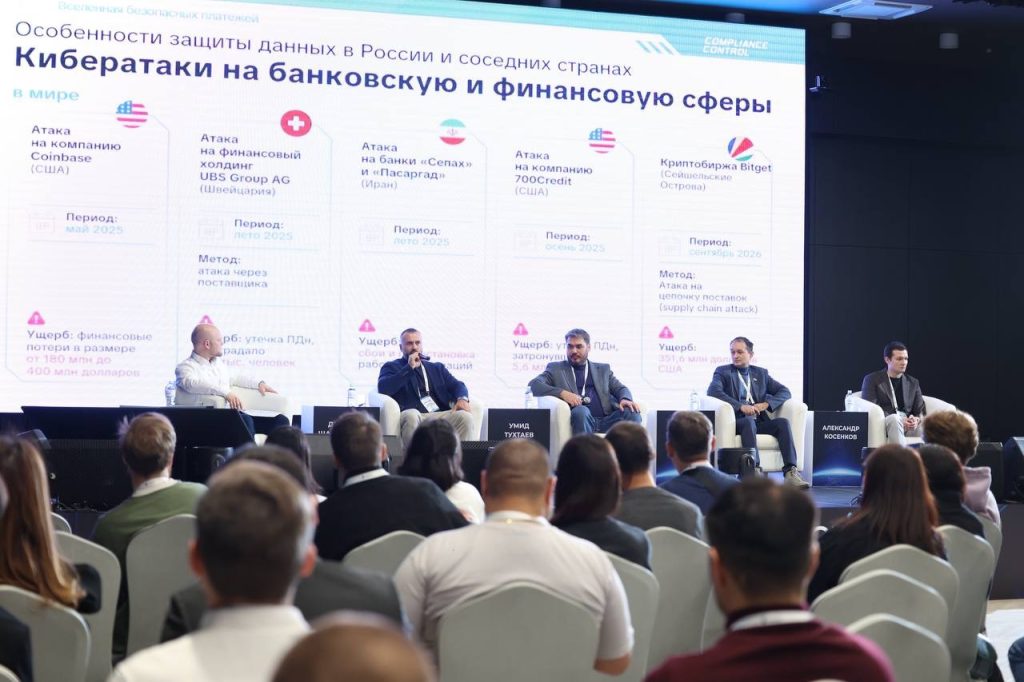
Обсуждение современных атак на финансовый сектор.
Регулирование, защита персональных данных и международные стандарты
Значительную часть программы посвятили нормативным требованиям, международным стандартам и аудиту информационной безопасности.
Отдельное выступление было посвящено изменениям в регулировании защиты персональных данных Республики Казахстан и сравнению национальных требований с международными нормами. Эксперты рассмотрели значение регуляторных изменений для организаций, работающих с персональными данными и цифровыми финансовыми сервисами. В рамках программы также обсуждался переход от формального соблюдения требований к комплексному управлению киберрисками.
Эксперты отметили, что практическая ценность аудита не ограничивается формальным подтверждением соответствия. Результаты проверок должны помогать организациям выявлять риски, правильно определять приоритеты и совершенствовать процессы безопасности.
Пентесты и практика оценки защищённости
Отдельный блок программы был посвящён теме «О пентесте как инструменте улучшения защиты. Лучшие кейсы».
Практическая часть охватила тестирование на проникновение, анализ уязвимостей внешнего и внутреннего периметра, а также защиту веб-, мобильных и других приложений финансовых организаций. Участники рассмотрели, как результаты технических проверок могут использоваться при принятии решений о снижении рисков.
«Пентест помогает оценить не только наличие уязвимостей, но и возможные последствия их эксплуатации для бизнеса. Мы рассматриваем реальные сценарии атак, проверяем защищённость инфраструктуры и приложений, а полученные результаты переводим в конкретные рекомендации. Отдельное внимание уделяем собственной исследовательской работе», — Евгений Кудашов, руководитель направления анализа защищённости Compliance Control.
В рамках конференции также рассматривалась тема «Защита бизнеса от киберугроз и регуляторов: международный опыт», посвящённая комплексным подходам к безопасности и взаимодействию бизнеса с требованиями различных регуляторных систем.
Compliance APP и автоматизация аудита
Отдельное выступление программы было посвящено Compliance APP — платформе управления аудитом, рисками и соответствием, разработанной Compliance Control. Платформа объединяет связанные с этими задачами процессы в единой цифровой среде, позволяя систематизировать работу с требованиями, контролировать выполнение мероприятий и повышать прозрачность аудиторских процедур.
Автоматизация процессов комплаенса приобретает особое значение для финансовых организаций, которым необходимо одновременно обеспечивать соблюдение национальных и международных требований, управлять рисками и поддерживать высокий уровень защищённости информационной инфраструктуры.
Искусственный интеллект в финтехе и стандарт ISO 42001
Завершающая часть деловой программы включала выступление «ИИ в финтехе: почему стандарт ISO 42001 неизбежен». Тема объединила вопросы применения искусственного интеллекта в финансовых организациях.
Итоги
Конференция в Алматы продолжила международную серию мероприятий Compliance Control и Rakasta и стала площадкой для диалога между представителями финансового рынка, технологических компаний и ИБ-индустрии.
Программа объединила ключевые направления обеспечения киберустойчивости финансового сектора: безопасность платежей, защиту персональных данных, международное регулирование, аудит и комплаенс, пентесты, автоматизацию ИБ-процессов и применение искусственного интеллекта.
«Вопросы безопасности всё теснее связаны с устойчивостью финансового бизнеса и доверием клиентов. Особенно ценно услышать разные точки зрения: бизнеса, IT, ИБ. В этом году основной фокус обсуждений был на доверии и единых критериях оценки качества обеспечения информационной безопасности. Мы продолжим делиться международным опытом и укреплять профессиональное сотрудничество в Казахстане», — Евгений Бабицкий, сооснователь Compliance Control и директор Rakasta.
Профессиональная дискуссия с участниками конференции.
«Финтех в безопасности 2026» подтвердила значимость международного профессионального диалога и комплексного подхода к защите финансовой инфраструктуры. Обмен практическим опытом, развитие технологических решений и совместная работа с киберрисками остаются важными направлениями повышения устойчивости цифровой экономики.
Другие новости