
Compliance Control и Rakasta провели международную конференцию «Финтех в безопасности 2026» в Ташкенте
30 сентября в Hyatt Regency Tashkent состоялась ежегодная международная конференция «Финтех в безопасности 2026», организованная компаниями Compliance Control и Rakasta. Мероприятие объединило представителей банков, финансовых институтов, финтех-компаний и ритейла, а также руководителей и специалистов в области IT, информационной безопасности и кибербезопасности.
«Финтех в безопасности» — международная площадка для обсуждения актуальных вопросов защиты финансовых технологий, регулирования и развития практик информационной безопасности.
В центре ташкентской программы оказались глобальные тренды информационной безопасности и их влияние на рынок Узбекистана, развитие цифровых финансовых сервисов, применение AI/ML, изменение роли CISO, кадровые вызовы IT- и ИБ-отрасли, международное регулирование и практические подходы к обеспечению киберустойчивости.
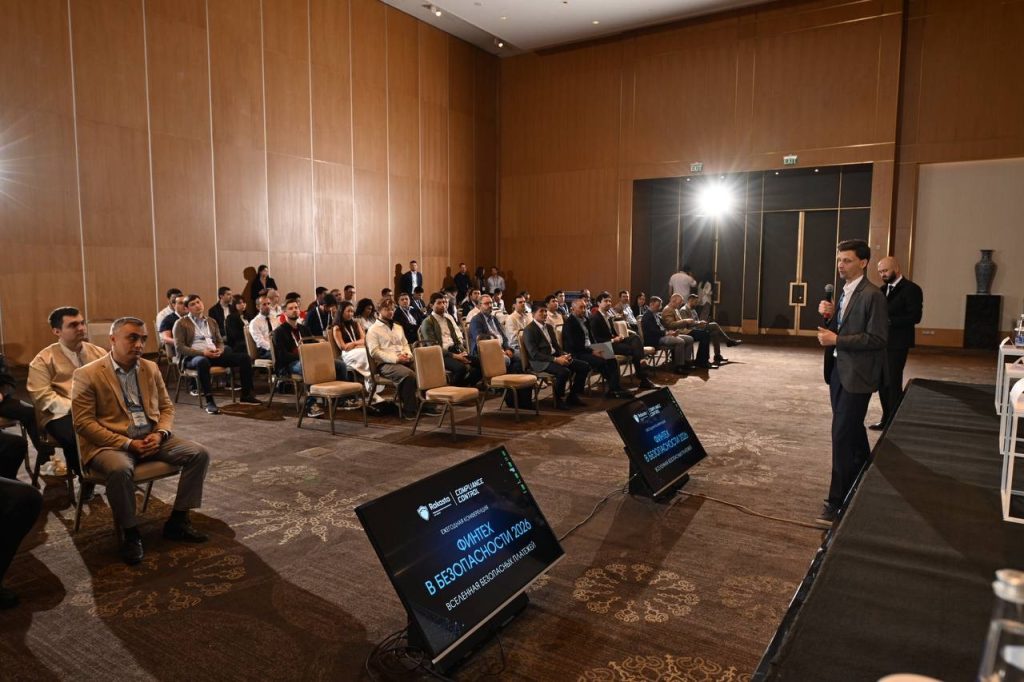
На открытии представители Compliance Control и Rakasta обозначили одну из главных идей конференции: безопасность современного финансового бизнеса невозможно рассматривать отдельно от технологий, регулирования, комплаенса и бизнес-процессов.
«Как сделать платежи, переводы и существование финансовых активов безопасными? Для решения этих задач важно объединять банки, финтех, ритейл, регуляторов и ИБ-экспертов на одной площадке», — Аркадий Прокудин, международный эксперт в кибербезопасности, коммерческий директор Rakasta.
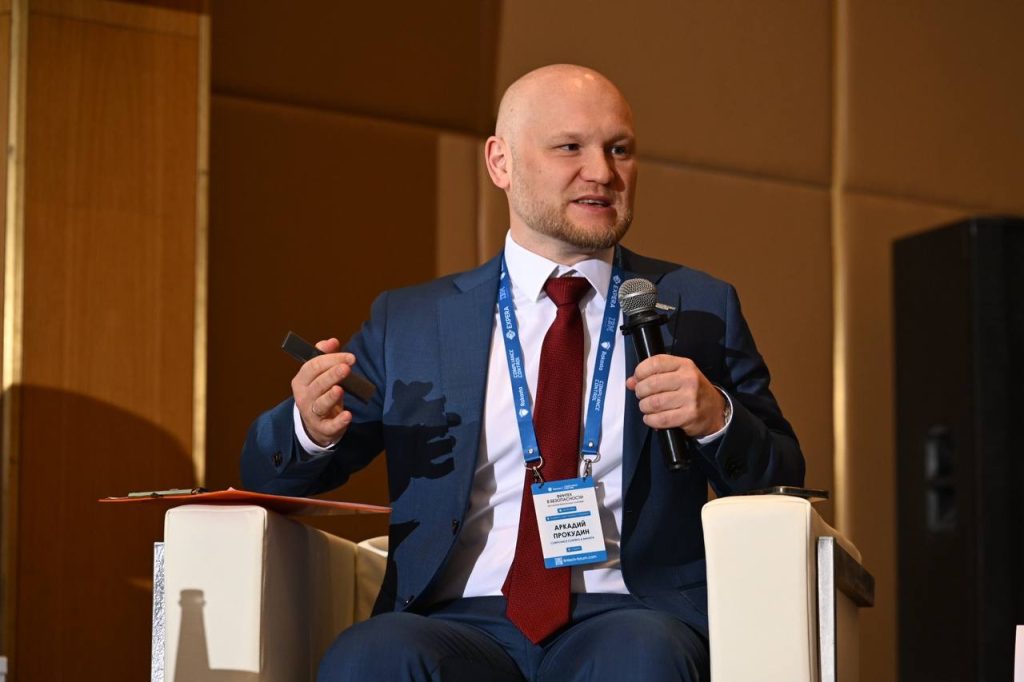
Центральным событием конференции стала пленарная дискуссия «Вселенная безопасных платежей». В ней приняли участие представители разных сегментов финансового рынка и ритейла: Бехзод Дехканов, CISO Турон Банка; Тимур Эмирсалиев, заместитель председателя Apex Bank; Александр Зорин, CISO Korzinka.uz; Зохир Мирзаев, CISO Asakabank; Фаёз Бахадыров, старший эксперт Центра кибербезопасности CERT-CBU, а также Аркадий Прокудин.
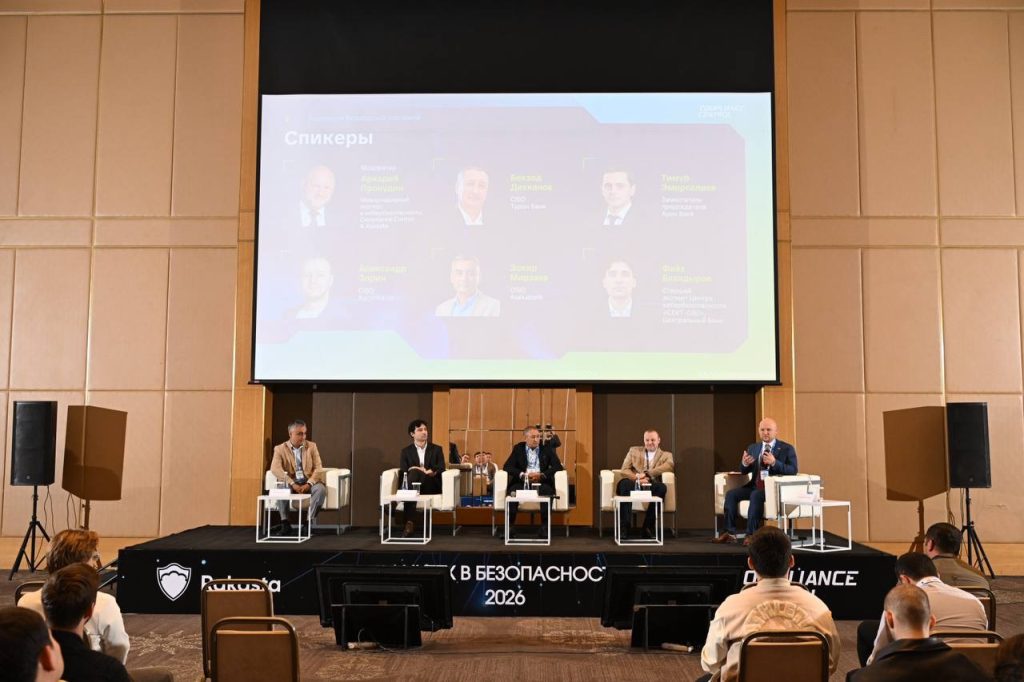
Участники обсудили, какие изменения в сфере информационной безопасности уже сегодня влияют на банки, финтех и ритейл Узбекистана, как развитие цифровых сервисов меняет требования к защите данных и инфраструктуры и каким образом компаниям сохранять баланс между скоростью бизнеса и контролем рисков.
Отдельное внимание было уделено тому, как меняется работа банков в условиях постоянной технологической трансформации и всё более тесного взаимодействия бизнеса, IT и информационной безопасности.
«Современный банк — как стиральная машина во время отжима: изменения и улучшения приходится делать на лету. ИИ здесь уже необходим, потому что он ускоряет и удешевляет процессы, но контроль всегда должен оставаться за человеком. Бизнес и ИБ часто смотрят на задачи по-разному, однако всегда можно найти правильные аргументы, чтобы улучшать безопасность», — Бехзод Дехканов, CISO Турон Банка.
Одной из важных тем стала и трансформация роли CISO. По мере того как информационная безопасность всё глубже интегрируется в бизнес-процессы, от руководителя ИБ требуется не только техническая экспертиза, но и понимание бизнес-задач, регуляторной среды и принципов управления рисками.
В рамках пленарной части участники также обсудили специфику информационной безопасности в ритейле и роль качественного аудита в принятии управленческих решений.
«Эффективный внутренний аудит, который проводится не только для формальных результатов, приносит реальную пользу для CISO при оценке результатов его работы. Но если аудитор не понимает предметную область или не обладает достаточной компетентностью, наблюдения аудита могут нанести вред: сместить приоритеты или заставить компанию направить ресурсы на решение несуществующих проблем», — Александр Зорин, CISO Korzinka.uz.
Отдельный блок дискуссии был посвящён искусственному интеллекту и машинному обучению. Эксперты рассмотрели AI/ML одновременно как инструмент повышения эффективности и как новую область, требующую дополнительного контроля со стороны бизнеса и информационной безопасности.
«Искусственный интеллект сегодня — важнейший инструмент не только для IT и ИБ, но и для бизнеса. Однако наибольшую сложность представляют контроль его рационального и безопасного использования и оценка эффективности такого применения», — Александр Зорин, CISO Korzinka.uz.
Значительная часть конференции была посвящена регулированию и комплаенсу. Эксперты рассмотрели национальные требования Республики Узбекистан, вопросы защиты данных, а также работу с международными стандартами и регуляторными требованиями.
Отдельно обсуждалась практическая реализация требований постановления Центрального банка Республики Узбекистан № 3669 и подходы, позволяющие встроить требования регулятора в реальные процессы управления безопасностью.
В рамках программы участники также рассмотрели PCI DSS и ISO, особенности применения стандартов в современной IT-инфраструктуре и практический эффект их корректного внедрения для бизнеса.
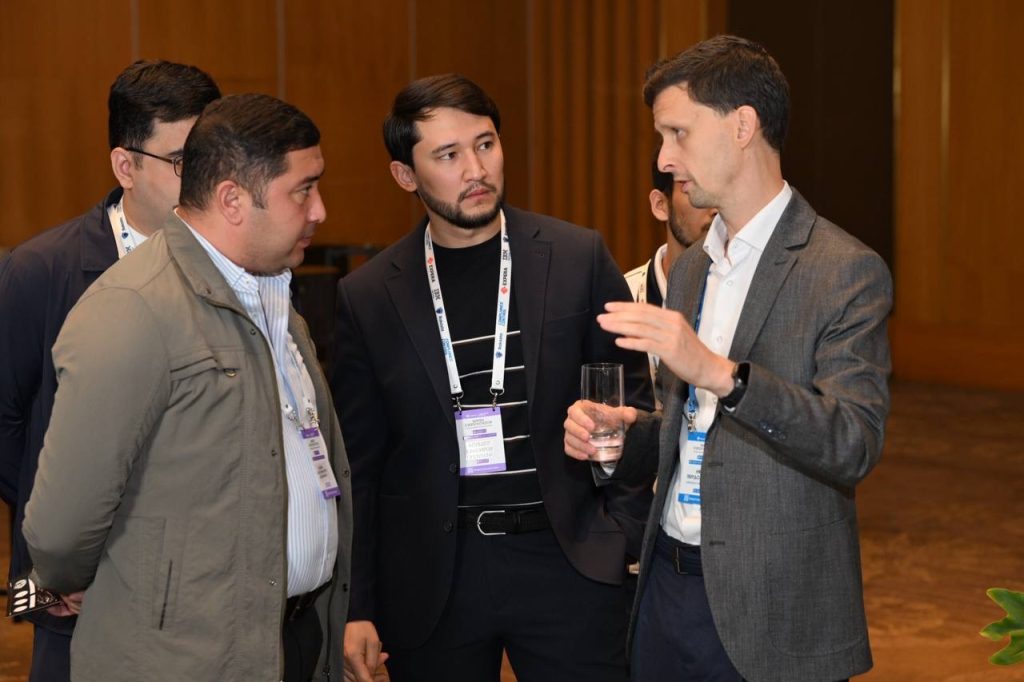
Одной из ключевых идей стало понимание аудита не как разовой процедуры ради получения подтверждения соответствия, а как части постоянной работы с рисками, требованиями и уровнем защищённости организации.
Отдельная часть программы была посвящена пентестам и практическим кейсам. Эксперты Compliance Control показали, как тестирование на проникновение применяется для проверки внешнего и внутреннего периметра организаций, различных типов приложений и других элементов инфраструктуры.
«Мы представили свои компетенции в тестировании на проникновение внешнего и внутреннего периметра финтех-организаций и ритейла, а также веб-, мобильных и десктоп-приложений. На примерах из практики разобрали актуальные уязвимости. Отдельно рассказали о работе нашего исследовательского центра», — Евгений Кудашов, руководитель направления анализа защищённости Compliance Control.
В программе также рассматривались безопасность баз данных, международный опыт защиты бизнеса и экспертный консалтинг в контексте национального законодательства. Таким образом, участники могли рассмотреть вопросы информационной безопасности сразу на нескольких уровнях: от регуляторных требований и международных стандартов до конкретных технических инструментов и практик.
Ещё одним направлением конференции стала автоматизация процессов аудита и комплаенса. Compliance Control представила Compliance APP — платформу для управления аудитом, рисками и соответствием, призванную объединить связанные с этими задачами процессы в единой среде.
Подводя итоги конференции, представители Compliance Control и Rakasta отметили, что по мере развития цифровых финансовых сервисов вопросы безопасности всё теснее связаны с доверием между компаниями, клиентами и участниками платежной инфраструктуры. Одновременно возрастает значение международного обмена опытом: многие технологические и регуляторные задачи уже невозможно рассматривать исключительно в рамках одного рынка.»
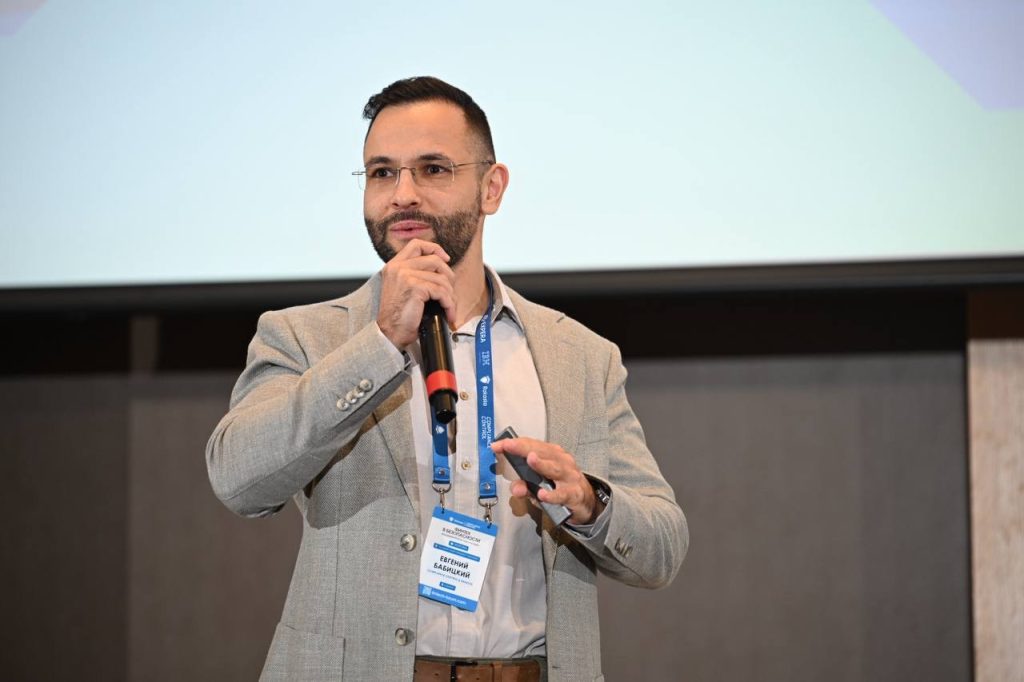
«На подобных крупных мероприятиях мероприятиях удается собрать и обсудить мнения разных сторон — и безопасности и бизнеса и ИТ. В этом году основной фокус обсуждений был на доверии и единых критериях оценки качества обеспечения информационной безопасности. Мы были рады в очередной раз поделиться своим опытом с экспертным сообществом и будем продолжать укреплять безопасность финансового и финтех рынков Республики Узбекистан». — Евгений Бабицкий, сооснователь Compliance Control и Директор Rakasta.
Ташкентский «Финтех в безопасности 2026» продолжил международную серию мероприятий Compliance Control и Rakasta и стал площадкой для профессионального диалога между представителями финансового сектора, ритейла, технологических компаний и индустрии информационной безопасности.
Конференция объединила в одной повестке национальное регулирование, международные стандарты, аудит и комплаенс, пентесты, защиту инфраструктуры и технологические решения, показав, как эти направления могут работать как элементы единой системы безопасности бизнеса.
Другие новости


