Требования информационной безопасности и ведомственные приказы: алгоритм соответствия
Знать перечень обязательных актов недостаточно: требования информационной безопасности из приказа регулятора нужно перевести в конкретные меры, сроки и ответственных. Ниже — рабочий алгоритм, который помогает привести организацию в соответствие без остановки бизнес-процессов.
Иерархия актов и их юридическая сила разобраны в обзорном материале кластера, здесь — практика.
Анатомия требований ИБ: от абстракции к техническим мерам
Любое требование проходит путь от общей нормы закона до конкретной настройки средства защиты. Задача compliance-менеджера — пройти этот путь целиком и для каждой настройки знать, из какой нормы она выросла.
Например, 152-ФЗ обязывает оператора принимать меры защиты персональных данных. Какие именно — определяет Приказ ФСТЭК № 21 в зависимости от уровня защищенности. Мера из группы идентификации и аутентификации может воплотиться в двухфакторный вход для администраторов.
Что такое требования информационной безопасности: виды, источники и юридическая сила
Требования информационной безопасности — обязательные условия обработки и защиты информации, которые организация должна выполнять в силу закона, акта регулятора, договора или собственного решения. От источника зависят и юридическая сила, и последствия нарушения.
| Тип требований | Источник | Пример | Кто проверяет |
| Законодательные | Федеральные законы | 149-ФЗ, 152-ФЗ, 187-ФЗ | Регуляторы, прокуратура |
| Регуляторные | Подзаконные акты: указы Президента, постановления Правительства, приказы ФСТЭК и ФСБ, положения Банка России | Указ № 250, Приказы № 21 и № 239, Положение № 851-П | ФСТЭК, ФСБ, Роскомнадзор, Банк России |
| Договорные | Договоры, технические задания, правила платежных систем | PCI DSS по договору с эквайером, требования банка-партнера | Контрагент, внешний аудитор |
| Внутренние | Политики, регламенты, приказы руководителя | Политика паролей, регламент доступа | Служба ИБ, внутренний аудит |
Договорные требования часто недооценивают. Нарушение PCI DSS не влечет штрафа от государства, но может стоить права принимать карты. Подтвердить соответствие можно в рамках услуги по PCI DSS.
Приказ по информационной безопасности: как ведомственный акт становится обязательным для исполнения
Приказ по информационной безопасности обязателен с момента вступления в силу, а вступить в силу он может только после регистрации в Минюсте и официального опубликования. Но действует он не для всех, а только в своей сфере: для определенных видов систем и организаций.
Сферу действия проверяют реже всего, а ошибаются именно здесь. Приказ № 239 касается только значимых объектов КИИ, а не всех систем субъекта; Приказ № 21 — информационных систем персональных данных, причем набор мер зависит от уровня защищенности. Поэтому сначала определяют статус объекта. Потом читают требования.
Дату вступления в силу тоже нужно проверять. Приказ ФСТЭК № 220 от 16 июля 2026 года с новыми показателями защищенности и зрелости значимых объектов КИИ зарегистрирован 7 сентября 2026 года, но вступает в силу 1 марта 2027 года. Оставшиеся месяцы — время подготовиться к расчету новых показателей.
При чтении формулировок помогает простое правило. «Обеспечивается», «должны», «не допускается» — признаки императивной нормы: ее выполняют, а отступить можно только в порядке, который предусмотрел сам акт. «Рекомендуется», «по решению оператора» — пространство для выбора, которое стоит зафиксировать документом.
Алгоритм достижения соответствия (Compliance Roadmap)
Compliance roadmap — дорожная карта, которая переводит перечень требований в последовательность работ с бюджетом и сроками. Работа идет по циклу: идентификация требований, GAP-анализ, план работ, внедрение, внутренний аудит.
Цикл замкнут. После аудита требования снова пересматриваются: меняются приказы, архитектура и статус объектов.
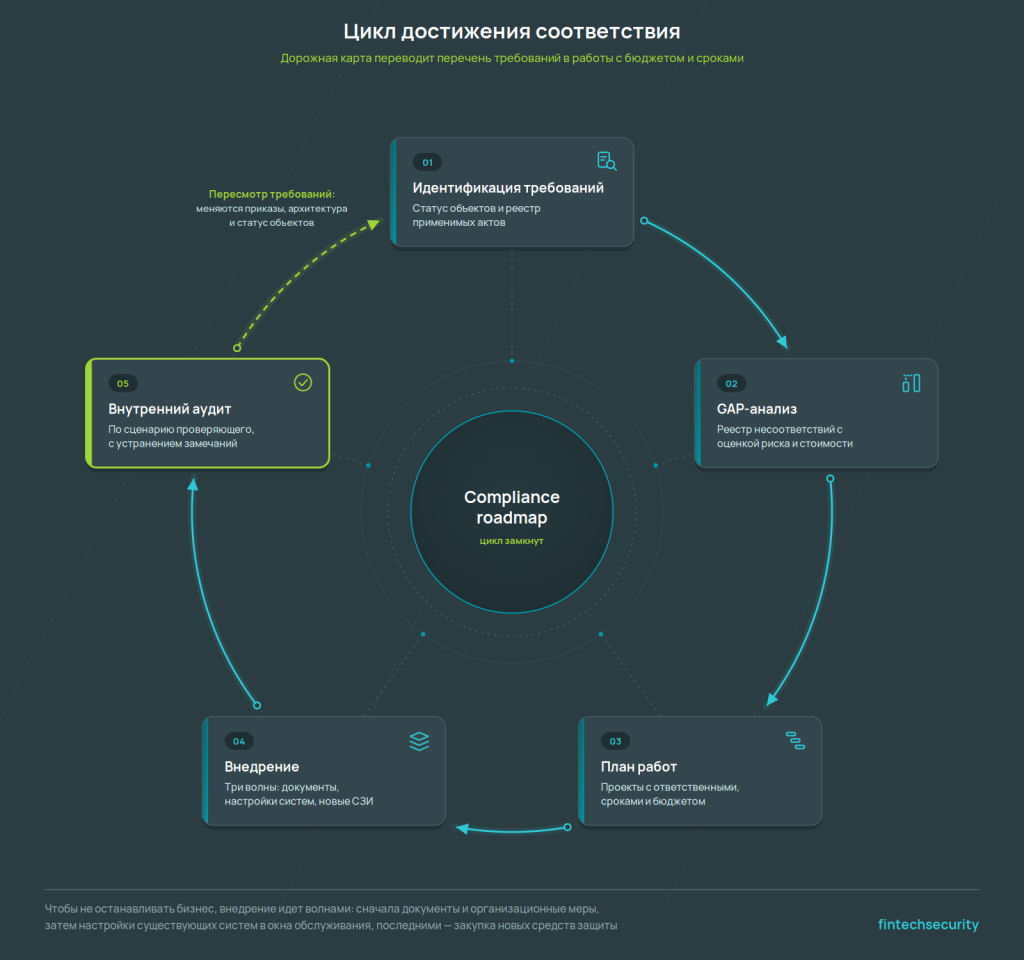
Чтобы не остановить бизнес, работы раскладывают на три волны. Первая — документы и организационные меры: назначение ответственных, регламенты, обучение. Вторая — изменение настроек существующих систем: в окна обслуживания, с пилотом на одном сегменте. Третья — закупка и внедрение новых средств защиты, самая долгая и дорогая.
GAP-анализ: как оценить разрыв между текущим состоянием и требованиями регуляторов
GAP-анализ сравнивает каждое применимое требование с тем, что реально внедрено. Результат — реестр несоответствий с оценкой риска и стоимости устранения.
Порядок работы:
- Составить матрицу: требование, источник, текущее состояние, доказательство выполнения
- Для каждой строки выставить статус: выполнено, частично, не выполнено
- Проверить доказательства: документ, настройку, журнал событий, а не устное подтверждение
- Оценить каждое несоответствие по риску и стоимости устранения
- Сгруппировать устранение в проекты с ответственными и сроками
При приоритизации работает простой шаблон рассуждения. Сначала — несоответствия императивным нормам, влекущие санкции. Затем — те, что повышают риск реального инцидента. Последними — формальные расхождения в документах.
Типичная ошибка — считать требование выполненным, если есть документ. Политика паролей, которую не поддерживают настройки систем, остается несоответствием, сколько бы подписей ни стояло на титульном листе. Проверяющий смотрит на настройки. Методика оценки защищенности разобрана в статье про аудит информационной безопасности.
Компенсирующие меры: что делать, если технически невозможно выполнить требование приказа
Если меру невозможно реализовать, приказы ФСТЭК разрешают заменить ее компенсирующей. Условий два: компенсирующая мера должна нейтрализовать ту же угрозу, а ее применение — быть обосновано.
Приказ № 21 допускает компенсирующие меры при технической невозможности и с учетом экономической целесообразности. Приказ № 239 — в том числе когда мера мешает работе значимого объекта. Обоснование готовят при разработке мер, а для значимых объектов КИИ достаточность компенсации проверяют при приемочных испытаниях или аттестации.
Пример. Устаревшая АСУ ТП не поддерживает антивирус, а обновить ее нельзя без остановки производственной линии. Компенсация — изоляция сегмента, контроль съемных носителей и мониторинг трафика на границе.
Чек-лист: 5 этапов подготовки инфраструктуры к проверке выполнения требований ИБ
Подготовка к проверке — прежде всего сбор доказательств, а не срочное внедрение мер. Начинать ее стоит за 3–6 месяцев.
- Актуализировать реестр требований с учетом статуса объектов и последних редакций приказов
- Провести GAP-анализ и закрыть критичные несоответствия
- Привести в порядок организационно-распорядительные документы (ОРД): приказы о назначении ответственных, политики, модели угроз
- Собрать доказательную базу: сертификаты СЗИ, журналы, акты, результаты тестирования
- Провести внутренний аудит соответствия по сценарию проверяющего и устранить замечания
Состав ОРД разобран в статье про организационное обеспечение ИБ, технические меры — в материале про средства защиты информации.
FAQ: частые вопросы о требованиях ИБ и ведомственных приказах
Что делать, если требования двух разных приказов (например, ФСТЭК и ЦБ РФ) противоречат друг другу?
Сначала убедиться, что противоречие реальное: требования разных регуляторов обычно накладываются друг на друга, и выполнять приходится и те, и другие.
Прямые противоречия редки, потому что требования Банка России к защите при переводах денежных средств согласуются с ФСБ и ФСТЭК. Если коллизия все же возникла, применяют более строгую меру и направляют запрос регулятору.
Являются ли методические документы ФСТЭК обязательными требованиями?
Сами по себе нет: они не являются нормативно-правовыми актами.
Обязательными их делает отсылка в приказе. Например, по Приказу № 220 методики расчета показателей должны соответствовать методическим документам ФСТЭК.
Как правильно оформить применение компенсирующих мер вместо выполнения прямого требования?
Документом с обоснованием: какая мера не реализуется и почему, какую угрозу она закрывала и чем ее заменяют.
Обоснование включают в проектную документацию системы защиты. Для значимых объектов КИИ достаточность компенсирующих мер оценивают при приемочных испытаниях или аттестации.
Кто в организации несет персональную ответственность за невыполнение требований ИБ?
Руководитель организации. Для органов и организаций, на которые распространяется Указ № 250, включая субъекты КИИ, это прямо закреплено в указе.
По КоАП отвечают и сама организация, и должностные лица, назначенные ответственными приказом. Поэтому назначение должно быть оформлено документально.
Как часто нужно проводить внутренний аудит на соответствие требованиям приказов?
Рабочая практика — не реже раза в год и после существенных изменений инфраструктуры.
Отдельные сроки задают сами акты. По Приказу № 21 эффективность мер оценивают не реже раза в три года, а кредитные организации проходят оценку по ГОСТ Р 57580 не реже раза в два года. С 1 марта 2027 года для значимых объектов КИИ показатель защищенности нужно рассчитывать не реже раза в полгода.
Другие новости