Доктрина информационной безопасности РФ: стратегические приоритеты и указы Президента
Доктрина информационной безопасности не содержит ни одного технического требования. Но запрет иностранного ПО на значимых объектах КИИ, переход на доверенные комплексы и ответственность руководителей опираются на ее установки. Компания, которая читает только приказы регуляторов, узнает о новых обязанностях последней.
Место Доктрины среди других актов разобрано в обзоре нормативно-правового обеспечения ИБ.
Доктрина информационной безопасности: концептуальный базис и национальные интересы
Доктрина информационной безопасности фиксирует, что государство считает своими интересами в информационной сфере и от каких угроз их защищает.
Что такое Доктрина ИБ и её место в системе стратегического планирования РФ (Указ №646)
Доктрина — система официальных взглядов на обеспечение национальной безопасности в информационной сфере, утвержденная Указом Президента № 646 от 5 декабря 2016 года. Она заменила доктрину 2000 года и действует до сих пор.
Пункт 5 называет ее документом стратегического планирования. Это понятие закона № 172-ФЗ: такие документы задают цели и приоритеты, а обязанностей для бизнеса напрямую не создают. Доктрина развивала Стратегию национальной безопасности 2015 года, сейчас действует Стратегия 2021 года (Указ № 400), где информационная безопасность — отдельный национальный приоритет.
О подготовке новой редакции Совбез сообщил в сентябре 2025 года. В январе 2026-го помощник секретаря Совбеза Дмитрий Грибков назвал ее ключевые идеи: информационный суверенитет и принцип неразрывности. По этому принципу защита закладывается при создании любой цифровой системы, включая ИИ. На октябрь 2026 года новый текст не утвержден.
Ключевые угрозы и национальные приоритеты: как они влияют на госсектор и бизнес
Доктрина называет пять национальных интересов, и бизнес затрагивают как минимум три: права граждан на информацию и частную жизнь, устойчивая работа информационной инфраструктуры, развитие отечественной ИТ-отрасли.
Среди угроз — рост компьютерной преступности, прежде всего в кредитно-финансовой сфере, и усложнение атак на объекты КИИ. Отдельно названа высокая зависимость промышленности от зарубежных технологий: электронной компонентной базы, ПО, вычислительной техники, средств связи.
Отсюда и задачи в экономической сфере (пункт 25): ликвидировать зависимость от зарубежных информационных технологий и средств защиты за счет отечественных разработок. Для госсектора и субъектов КИИ эта строка уже стала прямыми запретами. Для остального бизнеса она приходит через требования заказчиков и условия госзакупок.
| Приоритет Доктрины | Регуляторное воплощение | Что меняется в корпоративной политике ИБ |
| Устойчивая работа инфраструктуры, прежде всего КИИ | 187-ФЗ, Приказ ФСТЭК № 239 | Категорирование, реагирование на инциденты, ГосСОПКА |
| Снижение зависимости от зарубежных ИТ и СЗИ | Указы № 166 и № 250, Постановление № 1912 | Закупочная политика с приоритетом российских решений, план миграции |
| Противодействие компьютерной преступности в финансовой сфере | 161-ФЗ, положения Банка России, ГОСТ Р 57580 | Антифрод, оценка соответствия |
| Права граждан и неприкосновенность частной жизни | 152-ФЗ, оборотные штрафы за повторные утечки | Политика обработки ПДн, контроль утечек |
| Организационная основа обеспечения ИБ (раздел V) | Указ № 250 | Заместитель руководителя по ИБ, отдельное подразделение, персональная ответственность |
Трансформация стратегии в регуляторную практику
Стратегическая установка становится обязательной, когда ее закрепляют указ Президента, федеральный закон или постановление Правительства. Затем регуляторы детализируют ее в требованиях информационной безопасности для конкретных систем.
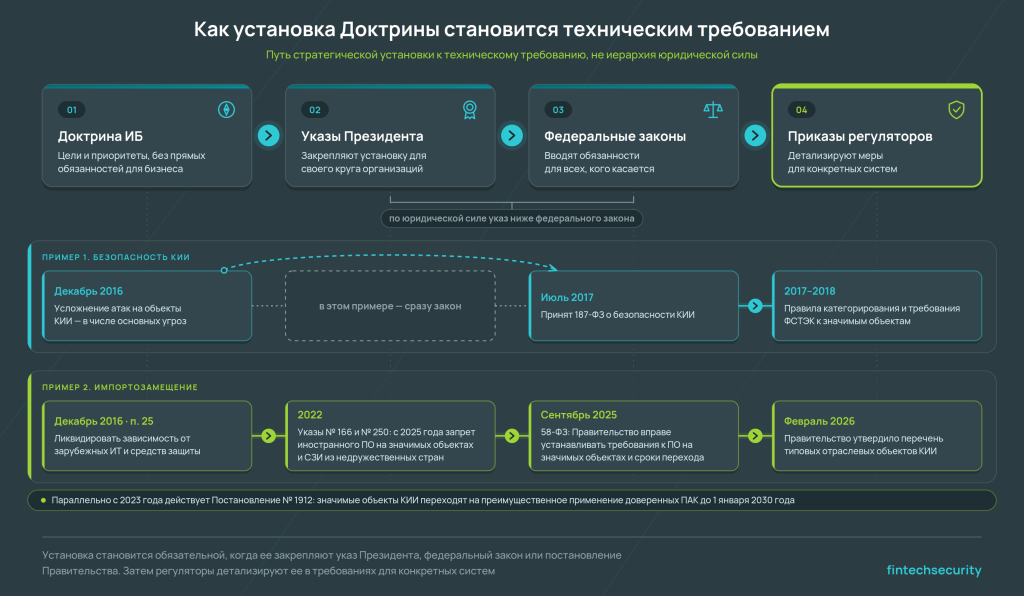
Схема показывает путь идеи к технической мере, а не юридическую силу актов: указы стоят ниже федеральных законов.
От Доктрины к законам: как стратегические установки становятся императивными нормами (187-ФЗ, импортозамещение)
Установка превращается в императивную норму, когда указ или закон добавляет к ней адресатов, обязанности и сроки. Пример — КИИ: в декабре 2016 года Доктрина отнесла усложнение атак на эти объекты к основным угрозам, а в июле 2017-го принят 187-ФЗ.
Затем Правительство утвердило правила категорирования, а ФСТЭК — требования к защите значимых объектов. Выполнить их помогает услуга по безопасности объектов КИИ.
Импортозамещение прошло тот же путь, но позже и в основном через указы. Указ № 166 от 30 марта 2022 года запретил заказчикам по 223-ФЗ закупать иностранное ПО для значимых объектов КИИ без согласования. С 1 января 2025 года им и органам власти запрещено использовать такое ПО на своих значимых объектах. Указ № 250 с 2025 года запретил органам и организациям из своего круга, включая субъекты КИИ, использовать средства защиты из недружественных стран.
Постановление № 1912 до 1 января 2030 года переводит значимые объекты КИИ на преимущественное применение доверенных программно-аппаратных комплексов. Закон № 58-ФЗ с 1 сентября 2025 года дал Правительству право устанавливать требования к ПО на таких объектах и сроки перехода. В феврале 2026 года утвержден перечень типовых отраслевых объектов КИИ.
Как такие нормы читать и выполнять на уровне приказов, разобрано в статье о требованиях ИБ и ведомственных приказах.
Технологический суверенитет: практические последствия для корпоративных ИТ-стратегий
Технологический суверенитет для компании — возможность работать, обновляться и защищаться без согласия иностранного вендора. Это вопрос непрерывности бизнеса, а не только соответствия требованиям.
В 2022 году стала видна цена зависимости: уход вендоров оставил компании без обновлений и поддержки. Поэтому импортозамещение планируют как управление риском, даже там, где прямого запрета нет.
Меняются три вещи. Закупки: в техническом задании требуют запись в реестре российского ПО, сертификат ФСТЭК, статус доверенного комплекса. Архитектура: миграция идет по слоям, например от средств защиты к ОС и СУБД, с периодом параллельной работы. Бюджет: переход занимает годы и закладывается в ИТ-стратегию заранее. Выбор российских решений разобран в материале про средства защиты информации.
Чек-лист: 4 маркера соответствия корпоративной стратегии ИБ государственным приоритетам
Стратегия ИБ соответствует приоритетам государства, если компания знает свой статус, видит технологические зависимости и управляет ими на уровне руководства.
- Статус определен. Субъект КИИ, оператор ПДн, поставщик госзаказчиков или субъектов КИИ: от статуса зависит, какие установки Доктрины для вас уже стали нормами
- Есть карта зависимостей. Иностранное ПО, оборудование и средства защиты с оценкой риска отключения и сроками замены
- Закупки учитывают регуляторику. Реестр российского ПО, сертификаты ФСТЭК и требования информационной безопасности к доверенным комплексам прописаны в регламенте закупок
- Ответственность — на уровне руководства. ИБ курирует член правления, совет директоров получает регулярный отчет. GR-функция отслеживает новые стратегические документы, включая новую редакцию Доктрины
Отчетность службы ИБ перед советом директоров разобрана в статье про корпоративную ИБ.
FAQ: частые вопросы о Доктрине информационной безопасности
Обязана ли коммерческая компания (не КИИ) руководствоваться Доктриной ИБ?
Напрямую нет: Доктрина — документ стратегического планирования и обязанностей для бизнеса не устанавливает.
Обязательны для компании законы и акты, в которых закреплены те же приоритеты, например 152-ФЗ. Косвенно установки доходят через контрагентов: субъекты КИИ требуют российские решения от поставщиков.
Как Доктрина информационной безопасности влияет на требования к закупкам зарубежного ПО?
Доктрина задает цель — ликвидировать зависимость от зарубежных технологий, а конкретные ограничения вводят другие акты.
Для заказчиков по 223-ФЗ это Указ № 166, для значимых объектов КИИ — Постановление № 1912, в госзакупках действует национальный режим с опорой на реестр российского ПО. Частную компанию без КИИ, не работающую по 223-ФЗ и не входящую в круг Указа № 250, прямые запреты не касаются.
Какие указы Президента РФ детализируют положения Доктрины?
Ключевые — Указ № 166 о технологической независимости КИИ и Указ № 250 о дополнительных мерах по обеспечению ИБ.
Рамку задают также Стратегия национальной безопасности (Указ № 400), Стратегия развития информационного общества (Указ № 203) и Основы политики в области международной ИБ (Указ № 213).
Что понимается под «технологическим суверенитетом» в контексте ИБ?
Под ним понимают способность страны и компании разрабатывать, применять и обслуживать критические технологии без зависимости от иностранных поставщиков.
Обеспечение технологического суверенитета — одна из целей закона о технологической политике 2024 года. В ИБ это российские средства защиты, ОС, СУБД и оборудование под собственным контролем.
Как часто пересматривается Доктрина ИБ и кто инициирует изменения?
Фиксированного срока пересмотра нет: прежняя доктрина действовала 16 лет, нынешняя — с 2016 года.
Новую редакцию готовит аппарат Совета Безопасности с ведомствами и научными организациями, утверждает ее Президент указом.
Другие новости