Нормативно-правовое обеспечение информационной безопасности в РФ: иерархия законов и ГОСТов
Требования к защите информации в России разбросаны по сотням документов — от Конституции до методических рекомендаций ведомств. Для compliance важнее понимать не содержание каждого акта, а то, как акты соподчинены.
Правовое обеспечение информационной безопасности: от Конституции до локальных актов
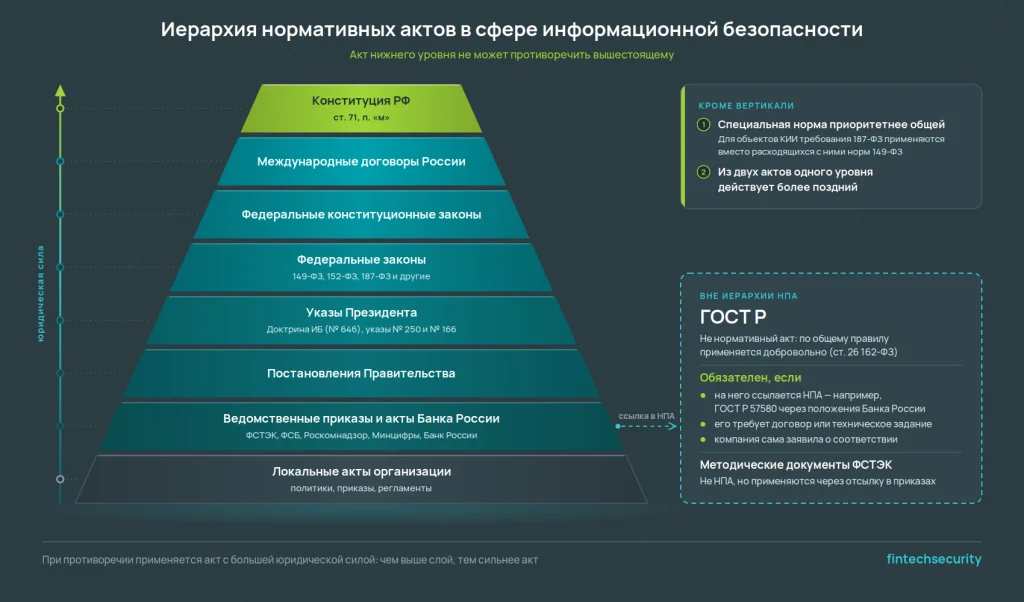
Правовое обеспечение информационной безопасности — система нормативных актов, которая определяет, что защищать, кто отвечает и какие меры обязательны. Она выстроена иерархически: акт нижнего уровня не может противоречить вышестоящему.
Основа заложена в Конституции. После поправок 2020 года пункт «м» статьи 71 относит к ведению Российской Федерации обеспечение безопасности личности, общества и государства при применении информационных технологий и обороте цифровых данных.
Иерархия нормативно-правовых актов: какой документ имеет приоритет при противоречиях
При противоречии применяется акт с большей юридической силой. Порядок такой: Конституция, международные договоры России, федеральные конституционные законы, федеральные законы, указы Президента, постановления Правительства, ведомственные приказы.
Ведомственный уровень в ИБ самый плотный: приказы издают ФСТЭК, ФСБ, Роскомнадзор, Минцифры, нормативные акты — Банк России. Ниже всех — локальные акты организации.
Кроме вертикали работают два правила. Первое — приоритет специальной нормы над общей: для объектов КИИ требования 187-ФЗ применяются вместо расходящихся с ними норм 149-ФЗ. Второе: из двух актов одного уровня действует более поздний.
Законы информационной безопасности Российской Федерации: базовый фундамент (обзор ключевых ФЗ)
Законы информационной безопасности Российской Федерации образуют три опорных блока: общий закон об информации, закон о персональных данных и закон о критической информационной инфраструктуре. Их требования конкретизируют указы, постановления и приказы регуляторов.
- 149-ФЗ «Об информации, информационных технологиях и о защите информации» — базовые понятия, права обладателя информации, общие обязанности по защите
- 152-ФЗ «О персональных данных» — требования к операторам, уведомление Роскомнадзора об обработке и об утечках
- 187-ФЗ «О безопасности критической информационной инфраструктуры» — категорирование объектов, обязанности субъектов КИИ, взаимодействие с ГосСОПКА
Помощь в категорировании объектов по 187-ФЗ входит в услугу по безопасности объектов КИИ.
Отдельные виды тайны и отраслевые процессы регулируют специальные законы: 98-ФЗ о коммерческой тайне, 63-ФЗ об электронной подписи, 161-ФЗ о национальной платежной системе, закон о государственной тайне.
Еще один слой образуют указы Президента: по юридической силе они ниже законов. Стратегические приоритеты задает Доктрина информационной безопасности (Указ № 646 от 5 декабря 2016 года), конкретные обязанности — Указ № 250 о дополнительных мерах по обеспечению ИБ и Указ № 166 о технологической независимости КИИ.
Роль стандартов и ведомственных актов в регулировании
Законы задают рамку, а технические меры устанавливают ведомственные приказы и стандарты.
Главная ошибка — считать все эти документы одинаково обязательными.
| Документ | Кто принимает | Обязательность | Санкции за нарушение |
| Федеральный закон | Федеральное Собрание, подписывает Президент | Для всех, кого касается | КоАП, УК, гражданско-правовая ответственность |
| Ведомственный приказ ФСТЭК или ФСБ | Федеральный орган исполнительной власти, регистрация в Минюсте | Для круга лиц, указанного в приказе | Предписания, штрафы по КоАП (ст. 13.12, 13.12.1, 19.5) |
| ГОСТ Р | Росстандарт | Добровольно, обязателен при ссылке в НПА, договоре или заявлении о соответствии | Прямых нет, только через акт или договор, который на него ссылается |
| Методический документ ФСТЭК | ФСТЭК без регистрации в Минюсте | Не НПА, но применяется через отсылку в приказах | Косвенно: несоответствие методике фиксируется при проверке |
ГОСТ Р в информационной безопасности: обязательность применения и связь с техрегулированием
ГОСТ Р не является нормативно-правовым актом и по общему правилу применяется добровольно. Это правило статьи 26 Федерального закона № 162-ФЗ «О стандартизации в Российской Федерации», исключения из него устанавливает законодательство.
На практике обязательным стандарт становится в трех случаях. Первый — на него ссылается нормативный акт: Положения Банка России делают обязательным ГОСТ Р 57580 для кредитных и ряда некредитных финансовых организаций. Второй — его требует договор или техническое задание, в том числе в госзакупках. Третий — компания сама публично заявляет о соответствии стандарту.
Связь с техрегулированием проходит через 184-ФЗ «О техническом регулировании»: обязательны технические регламенты, а не стандарты. Для средств защиты информации статья 5 закона устанавливает особый порядок: требования к ним задают ФСТЭК и ФСБ. В ГИС, на значимых объектах КИИ и в ряде других систем средства защиты должны быть сертифицированы. На проверке решает сертификат, а не ссылка на ГОСТ в паспорте продукта.
Ключевой ГОСТ Р по информационной безопасности для финансового сектора — 57580, порядок оценки описан на странице услуги по ГОСТ Р 57580.
Нормативно-правовой акт в ИБ: как отличить рекомендательный документ от императивного
Отличить нормативно-правовой акт в ИБ от рекомендации можно по трем признакам: он издан уполномоченным органом, содержит общеобязательные правила и официально опубликован. Ведомственный приказ, как правило, дополнительно проходит регистрацию в Минюсте: без нее и без публикации он правовых последствий не влечет.
Подсказывает и язык. Императивная норма формулируется как обязанность: «должен», «обеспечивает», «не допускается». Диспозитивная тоже обязательна, но допускает иной вариант по соглашению сторон. Рекомендация говорит «рекомендуется».
Методические документы ФСТЭК занимают промежуточное положение. Сами по себе они не НПА, но приказы отсылают к ним. Пример — Приказ ФСТЭК № 220 от 16 июля 2026 года: методики расчета показателей защищенности и зрелости значимых объектов КИИ должны соответствовать методическим документам ведомства. А методику оценки зрелости от 7 августа 2026 года регулятор применяет, чтобы судить об эффективности защиты у операторов по результатам их самооценки.
Учитывайте срок между принятием и вступлением в силу: тот же Приказ № 220 зарегистрирован в Минюсте 7 сентября 2026 года, а вступит в силу только 1 марта 2027 года.
Чек-лист: 5 шагов для аудита нормативной базы вашей организации
Аудит показывает, какие требования применимы и закрыты ли они документами. Начинать стоит со статуса компании, а не с изучения законов.
- Определите правовой статус. Оператор персональных данных, субъект КИИ, оператор ГИС, финансовая организация. Каждый статус влечет свой набор обязательных актов
- Составьте реестр применимых НПА с номерами, редакциями и датами вступления в силу
- Отделите обязательное от добровольного. Для ГОСТов и методик указывайте акт или договор, который делает их обязательными, остальные помечайте как рекомендательные
- Сверьте локальные акты с реестром. Политики и приказы не должны противоречить федеральным требованиям и ссылаться на отмененные документы
- Назначьте ответственного за мониторинг изменений и закрепите порядок актуализации внутренних документов
Как оформить внутренние приказы и распределить полномочия, разобрано в статье про систему внутренних документов по ИБ.
FAQ: частые вопросы о нормативно-правовом обеспечении ИБ
Является ли ГОСТ Р обязательным к исполнению для коммерческих компаний?
По общему правилу нет: национальные стандарты применяются добровольно.
Обязательным ГОСТ становится, если на него ссылается нормативный акт, договор или техническое задание, либо компания сама заявила о соответствии. Пример — ГОСТ Р 57580 для банков.
Что делать, если требования внутреннего приказа компании противоречат федеральному закону?
Руководствоваться законом: противоречащая ему часть локального акта не применяется.
Приказ нужно привести в соответствие. Чаще всего противоречия возникают, когда документы ссылаются на отмененные акты.
Какие 3 основных закона формируют фундамент правового обеспечения ИБ в РФ?
Это 149-ФЗ «Об информации, информационных технологиях и о защите информации», 152-ФЗ «О персональных данных» и 187-ФЗ «О безопасности критической информационной инфраструктуры». Стратегические приоритеты задает Доктрина информационной безопасности, утвержденная Указом Президента.
Как отслеживать изменения в нормативно-правовых актах по информационной безопасности?
Законопроекты публикуются на sozd.duma.gov.ru, проекты ведомственных актов — на regulation.gov.ru, принятые акты — на publication.pravo.gov.ru, документы ФСТЭК — на сайте ведомства.
Имеют ли силу методические рекомендации ФСТЭК при прохождении проверки?
Прямой юридической силы у них нет: методические документы не являются нормативными актами.
Фактически проверяющий ориентируется на них, если приказ к ним отсылает или регулятор применяет их при контроле. Отступить можно там, где приказ не делает методику обязательной, и только с документальным обоснованием.
Другие новости