Compliance Control & Rakasta провели ежегодную международную конференцию «Финтех в безопасности 2026» в Москве
16 июня в Москве, в конгресс-центре «Дворец Культур», состоялась ежегодная международная конференция «Финтех в безопасности 2026», организованная консалтинговой группой компаний Compliance Control & Rakasta. Мероприятие объединило более 200 представителей банковской, финансовой и ритейл-индустрий, маркетплейсов, а также руководителей и ведущих специалистов в области IT, информационной безопасности и искусственного интеллекта.
Конференция «Финтех в безопасности» — это профильное мероприятие, в рамках которого обсуждаются наиболее серьёзные вызовы и актуальные тренды отрасли. Ежегодно оно проводится не только в РФ, но и в нескольких странах СНГ: Республиках Таджикистан, Узбекистан и Казахстан, но именно в Москве оно набирает наибольший масштаб и собирает наибольшую аудиторию.
В этом году у конференции появился стратегический информационный партнёр – Anti-Malware. Партнёром деловой части – компания Damask.
Ещё одним значимым нововведением этого года стало разделение программы мероприятия на два параллельных трека, один из которых был посвящён бизнесу, другой – технологиям. Оба трека включали в себя экспертные сессии, разбор практических кейсов и выступления, освещающие отдельные вопросы и аспекты информационной и кибербезопасности.
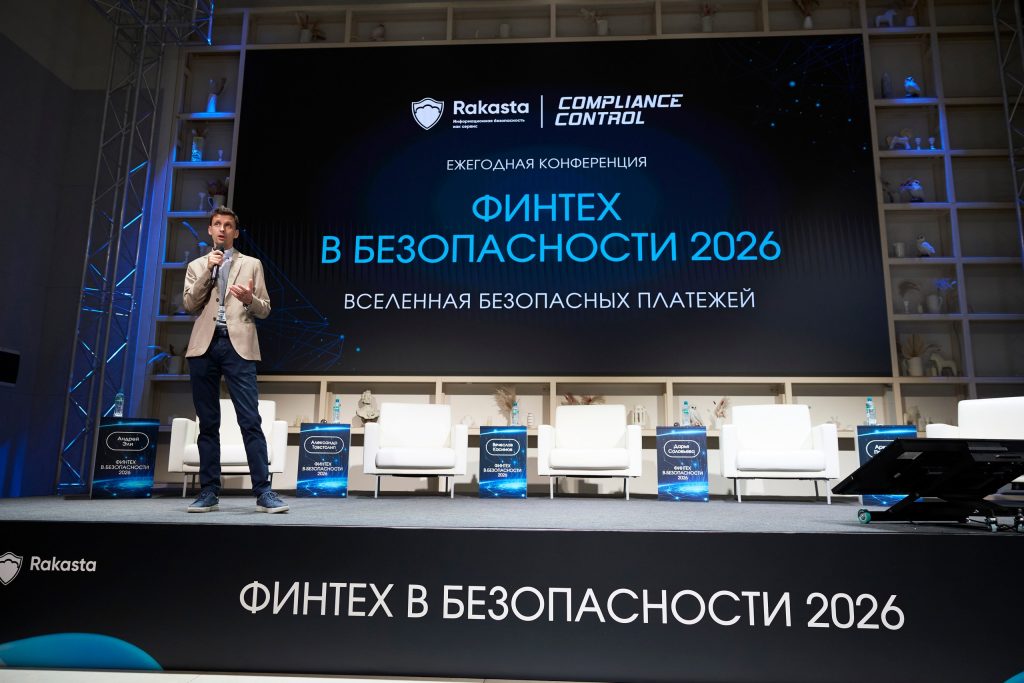
На торжественном открытии конференции прозвучали выступления сооснователей Compliance Control & Rakasta Ивана Твердохлебова и Евгения Бабицкого, которые не только познакомили слушателей с историей развития и ключевыми направлениями деятельности своей группы компаний и дали экскурс в проблематику взаимосвязи финтеха, банков, ритейла, маркетплейсов, ИТ и ИБ, но и задали вектор всем дальнейшим дискуссиям и докладам, сформулировав цель конференции и работы Compliance Control & Rakasta в целом – выстраивание доверия между всеми игроками рынка и их клиентами.
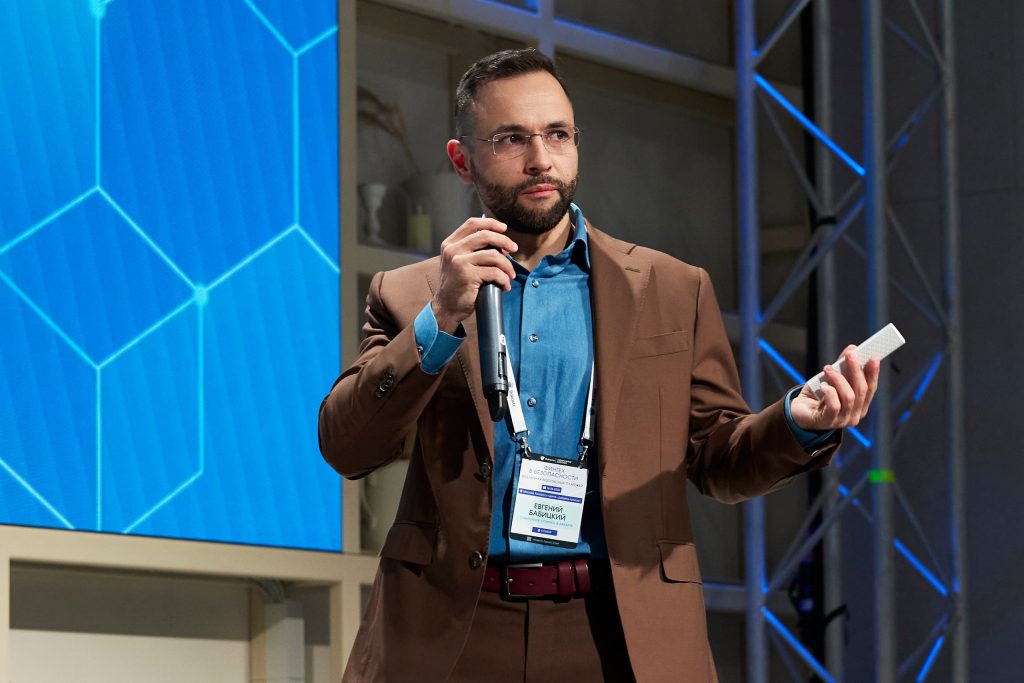
Евгений Бабицкий начал свой доклад очень неожиданным образом – не перешёл сразу к рейтингам и достижениям, трендам в мире технологий и их безопасности, а заговорил о ещё не далёком прошлом, когда всё, о чём мы говорим сегодня, было непредставимым. Когда для детей предметами роскоши были карточки-вкладыши, а для взрослых деньги были ещё материальны, и каждый обмен или оплата были вещественны, но при этом строились на доверии – ценности, которая всегда была и остаётся на первом месте в любых отношениях и сделках. Сегодня мы живём в гораздо более непростом с технологической точки зрения мире, где всё происходит с невероятной скоростью – это касается бизнес-процессов, финансовых транзакций и всеобщего развития. Всё это напрямую связано с цифровой трансформацией – без неё такая скорость была бы недостижима. И обеспечение её безопасности становится первостепенной задачей. А безопасность, как отметил Евгений, начинается с доверия.
Следом за этим эксперты Compliance Control & Rakasta и приглашённые спикеры собрались на сцене главного зала для участия в пленарной дискуссии, посвящённой обсуждению главных трендов информационной и кибербезопасности в финтехе в России, СНГ и странах региона EMEA; угроз, представляющих наибольший риск для платёжных систем и финтех-компаний, а также практическим подходам к защите данных.
Модератором дискуссии выступил коммерческий директор группы компаний Compliance Control & Rakasta Аркадий Прокудин.
Александр Товстолип, руководитель управления информационной безопасности Ассоциации ФинТех, отметил, что тесное взаимодействие компаний из различных индустрий требует повышенного внимания к обеспечению их киберустойчивости. Он отметил, что бесшовное взаимодействие банковских, финтех- и ритейл-сервисов через интерфейсы, с одной стороны, открывает новые возможности для пользователей, а с другой – увеличивает поверхность атаки и создает соответствующие риски кибербезопасности.
«Самое слабое с точки зрения безопасности звено в этой цепочке может поставить под угрозу всю экосистему. Если рисками кибербезопасности не управлять в том числе на уровне экосистемы, доверие клиентов теряется не к одному из ее компонентов — не к отдельному банку или ритейл-компании, а ко всей экосистеме сразу», — отметил Александр Товстолип.
Вячеслав Касимов, директор по информационной безопасности Банка Точка, сфокусировал внимание участников на наиболее уязвимом участнике всех процессов – человеке, подчеркнув важность обучения сотрудников, а также личной ответственности и осознанности специалистов. Особая важность отводится при этом аспекту разработки решений, лежащих в основе этих процессов: для дальнейшей надёжности необходим безопасный фундамент. ИИ, который сегодня задействован практически во всём, может быть одновременно действенным инструментом защиты и уязвимостью.
Директор по информационной безопасности Hoff Tech Андрей Эли рассказал об автоматизации процессов и роли ИИ в ритейле. «Искусственный интеллект — это своего рода катализатор: он подчеркивает уже имеющиеся у вас сильные стороны, а слабые стороны из маленького, локального беспорядка превращает в большой хаос. Нельзя сказать, что внедрение ИИ полностью все изменило — риски, о которых мы говорим, будь то доступы или ключи, остались прежними. Просто появился еще один новый инструмент, который можно и нужно внедрять, но важно учитывать связанные с ним риски и уметь с ними справляться».
Ольга Миньзюк, руководитель направления оценки нефинансовых рисков Московской Биржи, подробнее развила тему значимости информационной безопасности для финтех-организаций, отметив, что, как бы маловероятно риски ни были, они никогда не равны нулю. Эксперт также отметила тренд на синергию: «Нужно принципиально улучшать подход к взаимодействию инфобезопасности, бизнеса и ИТ и стремиться к «коробочному» решению, когда ИБ не является отдельным компонентом процессов, а, наоборот, встраивается в них на протяжении всех этапов работы. Сделать это можно за счёт умения предоставлять измеримые результаты и риски. Обсуждение вероятных угроз и проблем уже недостаточно – нужны точные, измеримые показатели, с которыми можно работать».
Подводя итоги пленарной сессии, Аркадий Прокудин обобщил упомянутые тренды и вызовы, такие как: взаимовлияние и важность сплочённости разных сфер и индустрий, внедрение безопасности на начальном этапе работы с продуктом или услугой, ускорение процессов, рост сложности кибератак, и подчеркнул, что всё – и ответственность за надёжность бизнеса, и риски ошибок и просчётов, и возможности для развития и совершенствования – в наших руках. По словам эксперта, величайшие достижения человечества, например проведение расчётов для полёта в космос, были сделаны с помощью гораздо более простых и слабых технологий, по сравнению с которыми даже телефоны, которыми мы пользуемся сегодня, являются сверхкомпьютерами. Вопрос в том, заметил он, как и для чего их использует каждый из нас.
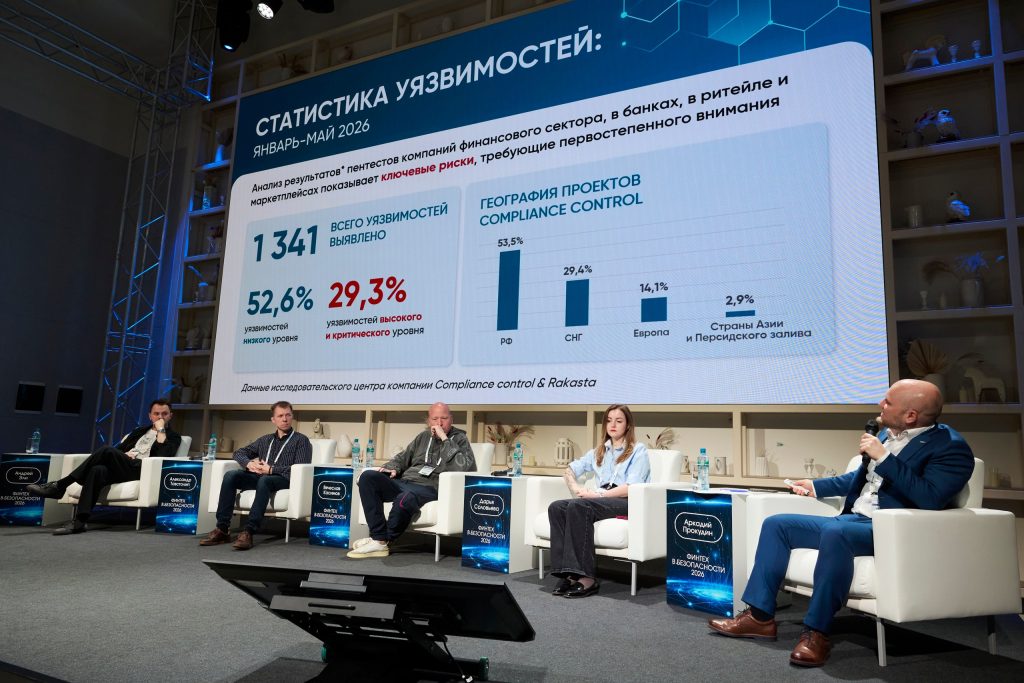
После пленарной сессии бизнес-трек продолжился экспертными докладами о роли и ценности экспертного консалтинга, нетехнических аспекты безопасной разработки (SSDLC), сертификации и аудите, инструментам защиты платёжных и персональных данных.
В рамках технологического трека прозвучали доклады, посвящённые стратегиям и методикам пентестов, результатам работы исследовательского центра Compliance Control & Rakasta, отдельным критическим уязвимостям, защите нестандартных сред, обучению и международным стандартам безопасности.
В конце трека прозвучало выступление основателя Compliance Control Ивана Твердохлебова о значимости аудита не как разовой проверки ради сертификата, но практики, направленной на поддержание высокого уровня защищённости и соответствия стандартам безопасности. Также эксперт представил аудитории платформу Compliance App – решение, призванное помочь CISO и compliance-менеджерам управлять задачами по соблюдению регуляторных и внутренних требований, координировать работу отдельных сотрудников и подразделений, и обеспечивающее вовлечённость аудитора в непосредственный процесс работы. В рамках доклада был продемонстрирован функционал платформы, её версии и их преимущества, а также планы на дальнейшее развитие продукта в соответствии с отзывами и пожеланиями клиентов.
Московский «Финтех в безопасности 2026» стал не просто конференцией, но масштабным событием в области ИБ, банков, финтеха и ритейла, на котором были продемонстрированы преимущества и вызовы взаимодействия экспертов из разных индустрий, а также результаты и достижения их совместной работы.
Другие новости